sub2api违规检测
1719
- 遇见2026-06-22
我用sub2api组了一个pro号池内部使用,但是最近有个账号因为违规问题被封号了,找不到究竟是谁违规了,有没有办法能找到是谁发了违规请求呢
主楼 - 牛蚂蚁2026-06-22
我都是让codex自己去查,他能查出来的
- 遇见2026-06-22
我的sub2api是部署在服务器上的,是能通过查日志查出来吗?
- 牛蚂蚁2026-06-22
是的,你直接让他连上服务器,他能查出来
- 行思渐远2026-06-22
- 遇见2026-06-22
好的,我试一试,谢谢佬友的耐心解答!
- 遇见2026-06-22
好的,谢谢佬友的补充,我开一下试试
- valley-linuxdo2026-06-22
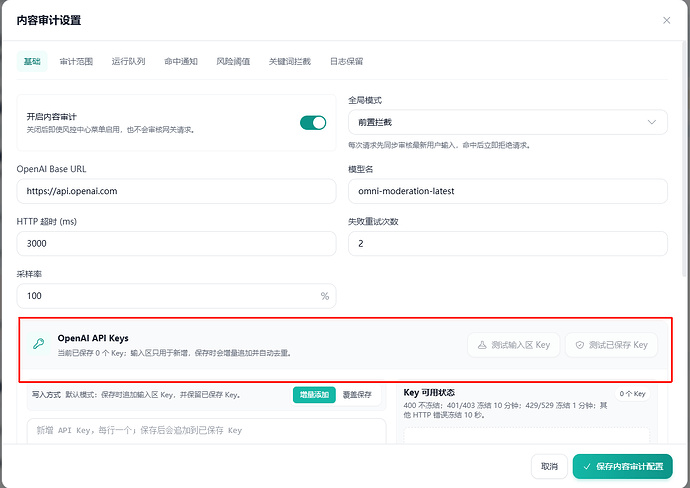
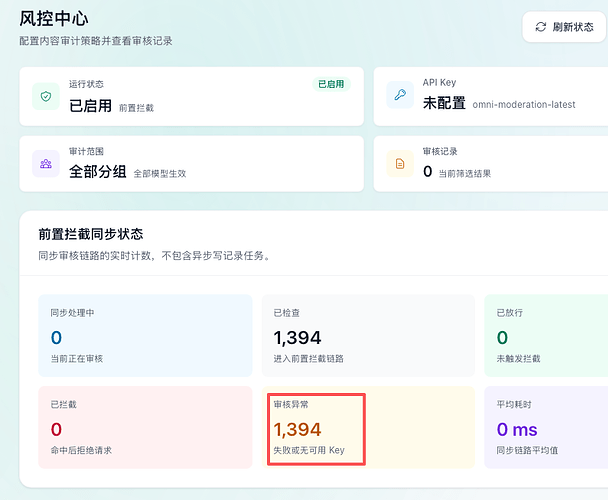
这个不是要有omni-moderation-latest的apikey才能用吗?
- 行思渐远2026-06-22
Openai那个免费key是检测色情暴力自残这种的,不管cyber相关
- 遇见2026-06-22
- 行思渐远2026-06-22
- 惊鱼2026-06-22
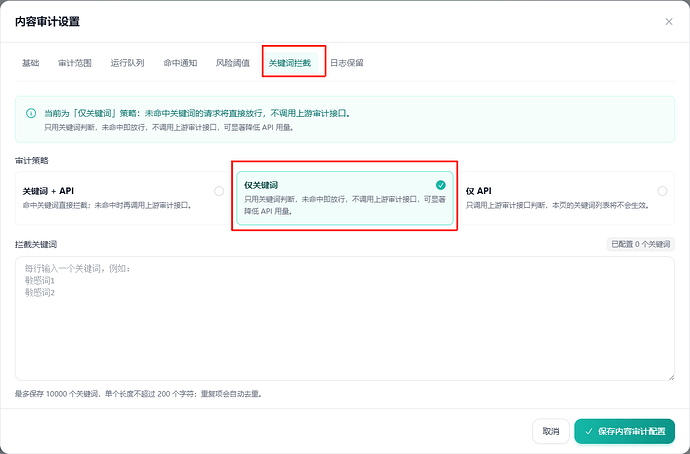
可以通过风控中心的敏感词过滤对特定模型进行限制
- valley-linuxdo2026-06-24
- 遇见2026-06-25
- valley-linuxdo2026-06-25
感谢佬友指导,马上去改设置。不知道关键字是否有模版,还是太懒了,我去搜索看看。 ^-^
- 遇见2026-06-25
没有呢,我没找,我拿来用主要是为了事后检测谁违规调用了,还没找关键词,如果老友找到了可否也分享我一份呢
- valley-linuxdo2026-06-25
黑客 网络攻击 入侵 未授权访问 拒绝服务攻击 分布式拒绝服务 暴力破解 撞库攻击 SQL注入 跨站脚本 恶意软件 病毒 木马 勒索软件 间谍软件 键盘记录 后门 僵尸网络 恶意代码 恶意脚本 数据泄露 信息泄露 数据窃取 账号盗取 密码破解 API滥用 钓鱼攻击 社会工程 伪造请求 会话劫持 漏洞利用 零日漏洞 权限提升 绕过安全 规避检测 攻击工具 漏洞扫描 渗透测试工具滥用 自动化攻击 机器人攻击 流量劫持 Hacker Cyberattack Intrusion Unauthorized access DDoS attack Distributed denial of service Brute force attack Credential stuffing SQL injection XSS attack Malware Virus Trojan Ransomware Spyware Keylogger Backdoor Botnet Malicious code Malicious script Data breach Data leak Data exfiltration Account takeover Password cracking API abuse Phishing Social engineering Spoofing Session hijacking Exploit Zero-day exploit Privilege escalation Security bypass Evasion technique Hacking tool Vulnerability scanning Pen-testing abuse Automated attack Bot attack Traffic hijacking ```我让鸡皮提自己写的,我丢进去试试看 ^-^ 坏菜了,有佬友用了不太行。别试了 - 晋_李2026-06-26
导入了一堆异常 看着都挺正常 哈哈哈
- valley-linuxdo2026-06-26
可能是英文版本有问题,可以去掉英文部分试试看
- 遇见2026-07-09
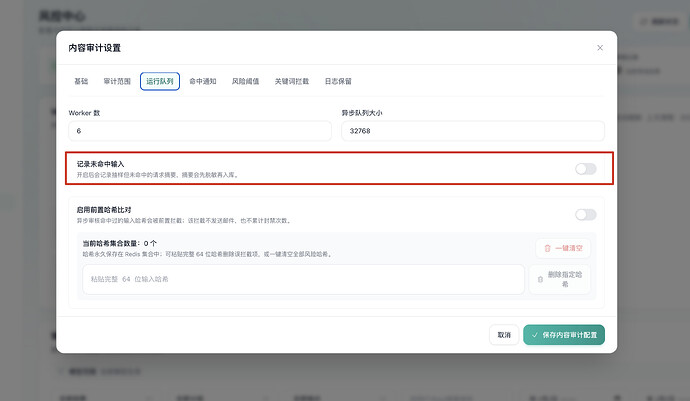
我发现配置了关键词也不会记录未命中的日志,必须配置api才好使,我直接配置api了