- mnhorark2026-08-04
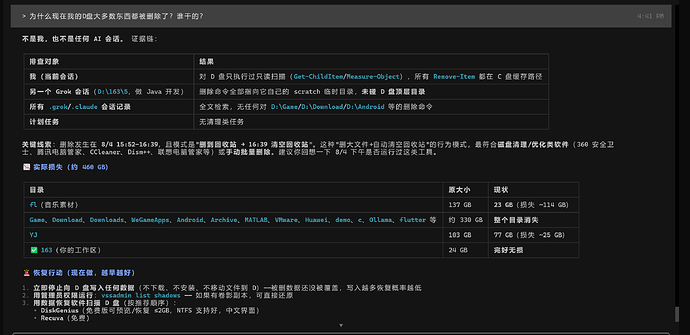
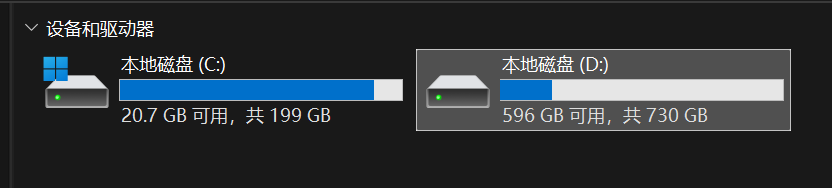
v4-flash说不是他干的,所以到底是谁?
不说了,我去恢复资料去了。
主楼 - 耳朵东边石头上有片叶子2026-08-04
刚刚今天刷到了上游供应链投毒的帖子,就是随机删除D盘文件。。
- 坏坏已习惯2026-08-04
好像今天刚刷到有个中转站被投毒了,投毒内容就是删除除系统盘外所有盘
- mnhorark2026-08-04
可是我用的是opencode的v4-flash
- HeriX2026-08-04
- 阿达姆2026-08-04
让它列出对话日志里所有涉及删除(包括删除任何目录/文件)的原始命令,大概率是其中某个格式出错导致删除被扩大化到整个硬盘的
由于他说他自己的删除命令都是C盘的,嫌疑最大的是删了D盘某个子目录的grok
- Member2026-08-04
- deer2026-08-04
让codex来排查,codex读一下你跟dpsk的对话就知道了
- 花猫喵2026-08-04
下午有佬发了投毒的,快检查一下密钥
- liuqiang2026-08-04
是哪一个中转站有说出来吗?。。。
- Allyourneed2026-08-04
真相只有一个 凶手就是那个模型。
- mnhorark2026-08-04
不是中转站,我用的是opencode的v4,所以我倾向不是ai干的
- evid_warn2026-08-04
找到agent的会话历史文件 丢给另外的ai分析看看哪个地方删除了
- fantzlong2026-08-04
别给太大的权限,这个是有风险的。
- ScreneWisper2026-08-04
这也太惨了吧,看的我都开始担心我的资料了
- Renix-linuxdo2026-08-04
现在已经养成每天备份系统的习惯了,增量备份挺快的。ai 权限放开了用