- GoldOring2026-08-03
这几个地址几乎一刻不停的在试图登录进来,有自己部署的佬最好把白名单或者验证打开,初始的账号密码也一定要变化一下,尽量复杂一些
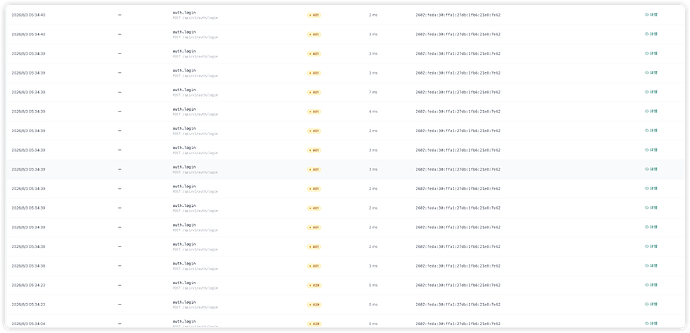
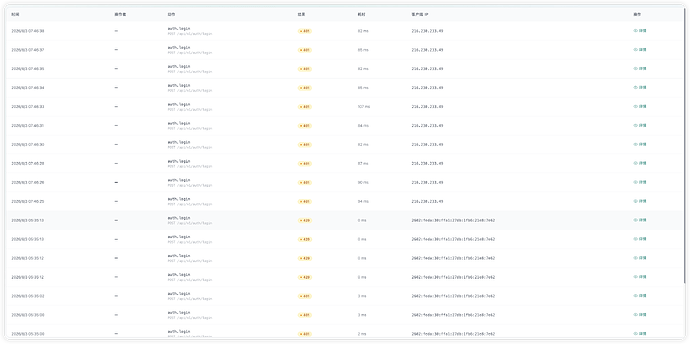
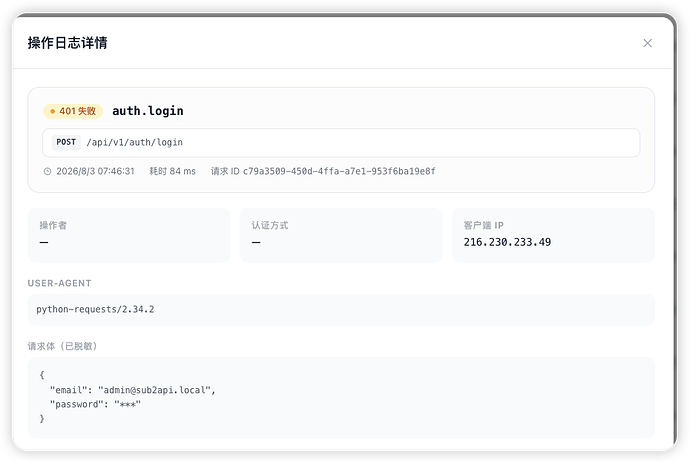 主楼
- rocosen2026-08-03
查了一下 我也有 但是没有这么频繁 都是试了四次之后跑了
 取啥名字好啊2026-08-03
确实是一堆攻击,我都把管理员的邮箱改了
- steven72026-08-03
看了下我也有,只部署在内网,它这怎么访问到的。
- 白泽2026-08-03
我直接配置2fa+fail2ban,喜欢撞库那就等着被ban吧
- 哈吉米2026-08-03
- 污斑兔2026-08-03
看了下确实有尝试登录,不过登录几下进不来就溜了。
- sunfly2026-08-03
内网部署,全程用 tailscale,没有开放公网访问
- Ddd2026-08-04
- 白泽2026-08-05
f2b可以配置指定路径失败n次之后封禁的,封禁时长也可以设置递增,不必读历史日志
- watermelon-linuxdo2026-08-05
反正我是自用而已,就接把面板挡在Cloudflare Access后面了,阻断所有未授权请求