- 大傻2026-08-05
最近人有点麻。
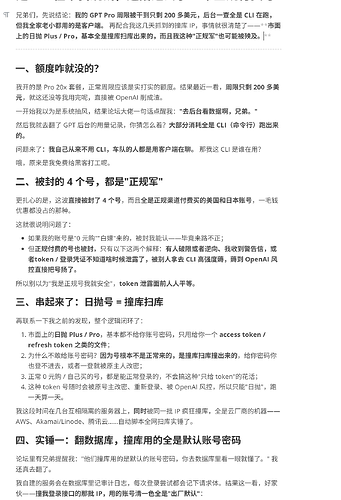
pro20x,额度降低的有点多,最低只有200刀,有时候1200刀,直到几个账号被封了,我觉得不对劲,昨天帖子问了一下,
后来是论坛有位老哥点我:别瞎猜,去后台看数据。
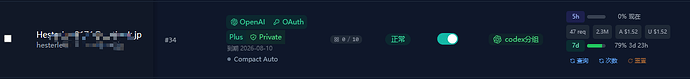
我就去了。用量记录一拉,好家伙,大部分消耗全是 CLI 跑出来的。问题是我自己从来不用命令行,我全家老小都用网页和客户端。那这些 CLI 是谁在跑?
哦,合着我这是免费给谁打工呢。
更操蛋的是,这波直接被封了 4 个号,全是正规渠道付费买的,美区的日区的都有,一个白嫖的都没有。所以别觉得"我是正规号就安全",要么是有人破限逆向拿我号当枪,要么就是我的 token 不知道在哪泄露了,被人拿去 CLI 高强度薅,直接给 OpenAI 薅红温了,连坐把我号扬了。
然后我回头琢磨了一下市面上的"日抛 Plus/Pro",越想越对味:
他们从来不给账号密码,只甩给你一个 access token / refresh token 的文件。为啥不给密码?因为号本身就不是正常渠道来的,是撞库扫库撞出来的,给你密码你也登不进,或者登一下就被原号主改密。正常买来、0 元购的号,都是能正常登录的,谁会只给 token?说白了这种号随时会被回收,所以只能日抛,跑一天算一天。
我手里几台互相隔离的机器,最近同时被同一批 IP 疯狂打登录接口,全是云厂商的机器,AWS、Linode、腾讯云都有,摆明了是脚本在跑。
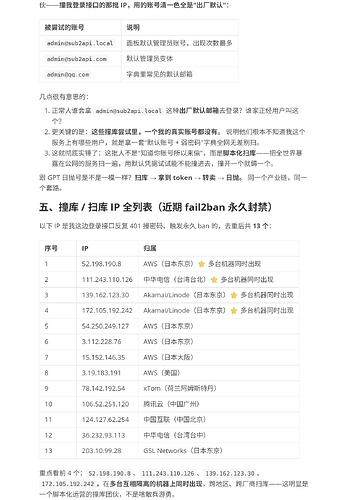
有个老哥还提醒我,说他们撞库用的都是默认账号密码,你翻下数据库就懂了。我去翻了。我这边登录有审计日志,每次尝试都会记请求体,密码是打码的,但邮箱看得清清楚楚:
- [[email protected]](https://feedbbs.com/cdn-cgi/l/email-protection) —— 出现最多,就是面板默认管理员
- [[email protected]](https://feedbbs.com/cdn-cgi/l/email-protection) —— 默认账号的变体
- [[email protected]](https://feedbbs.com/cdn-cgi/l/email-protection) ——
最讽刺的是,撞库列表里一个我的真实账号都没有。说明他们根本不知道这个服务上有谁,就是拿默认账号 + 弱密码的字典全网扫,扫到一个是一个。扫到 GPT 的号就拔 token 卖日抛,扫到别的服务就撞别的,同一个产业链。
下面是我近期 fail2ban 永久封禁的 IP,去重下来 13 个:
序号 |
IP |
归属 |1 |
52.198.190.8 |
AWS(日本东京)^-^ 多台机器同时出现 |2 |
111.243.110.126 |
中华电信(台湾台北)^-^ 多台机器同时出现 |3 |
139.162.123.30 |
Akamai/Linode(日本东京)^-^ 多台机器同时出现 |4 |
172.105.192.242 |
Akamai/Linode(日本东京)^-^ 多台机器同时出现 |5 |
54.250.249.127 |
AWS(日本东京) |6 |
3.112.228.76 |
AWS(日本东京) |7 |
15.152.146.35 |
AWS(日本大阪) |8 |
3.19.183.191 |
AWS(美国) |9 |
78.142.192.54 |
xTom(荷兰阿姆斯特丹) |10 |
106.52.251.120 |
腾讯云(中国广州) |11 |
124.127.62.254 |
中国互联(中国北京) |12 |
36.232.93.113 |
中华电信(台湾台中) |13 |
203.10.99.28 |
GSL Networks(日本东京) |前四个要划重点:52.198.190.8、111.243.110.126、139.162.123.30、172.105.192.242,在我好几台互相隔离的机器上同时出现,跨地区跨厂商,这不是个人行为,是养脚本的团队。
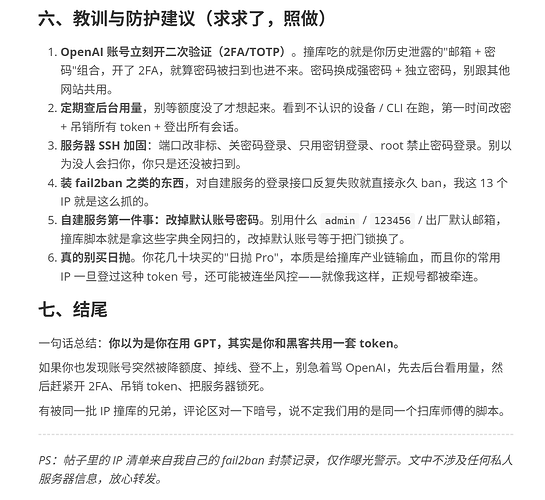
最后给兄弟们几个实在建议:
OpenAI 账号赶紧开 2FA,撞库吃的就是泄露的邮箱密码组合,开了二验就算密码被扫到也进不去。密码尽量换成独立的强密码,别一个密码走天下。
隔三差五去后台翻一眼用量,看到不认识的设备或者不对劲,就赶紧中转站里面重新登录授权,最好还是开验证
服务器的 SSH,端口换掉,密码登录关掉,只留密钥。别觉得没人会扫你,你只是还没被扫到。
自建服务一定要把默认账号密码改掉。
fail2ban 之类的装上,登录接口失败几次直接永久 ban,上面那 13 个 IP 就是这么抓的。
最后,真别买日抛。几十块钱买个日抛 Pro,本质是给撞库产业链送弹药,而且你自己常用的 IP 一旦登过这种 token 号,还可能被连坐风控,我正规号都被牵连了,你们掂量掂量。
有也被这批 IP 打过接口的兄弟,评论区对个暗号,说不定咱俩用的是同一个扫库师傅的脚本
 主楼
- Zeraphine2026-08-05
AI生成的内容要截图发送,小心被炼化
- 大傻2026-08-05
这个还真不知道。。。。。先发着吧,如果被炼化我重新截图
- neroZac2026-08-05
佬提供的这个信息很关键啊,我先赶紧去查查后台了
- karl3212026-08-05
走CPA算cli还是算desktop?
- zhetao2026-08-05
3.19.183.191
05 Aug, 2026 10:59:41
3.112.228.76
05 Aug, 2026 10:59:41
5.34.216.109
28 Jul, 2026 11:28:43
5.34.216.116
28 Jul, 2026 11:28:43
15.152.146.35
05 Aug, 2026 10:59:41
36.232.93.113
05 Aug, 2026 10:59:41
52.198.190.8
04 Aug, 2026 16:06:50
54.250.249.127
05 Aug, 2026 10:59:41
64.186.250.53
04 Aug, 2026 16:07:45
78.142.192.54
05 Aug, 2026 10:59:41
83.147.18.175
04 Aug, 2026 16:07:36
103.62.49.170
04 Aug, 2026 10:14:13
103.151.172.34
28 Jul, 2026 11:28:43
106.52.251.120
05 Aug, 2026 10:59:41
111.243.110.126
05 Aug, 2026 10:59:41
120.48.133.121
28 Jul, 2026 14:28:54
124.127.62.254
05 Aug, 2026 10:59:41
134.195.101.115
28 Jul, 2026 11:29:40
139.162.123.30
05 Aug, 2026 10:59:41
154.17.226.30
04 Aug, 2026 10:16:19
172.105.192.242
05 Aug, 2026 10:59:41
188.253.7.43
29 Jul, 2026 11:06:32
203.10.99.28
05 Aug, 2026 10:59:41
216.230.233.49
28 Jul, 2026 11:28:43
- 大傻2026-08-05
可以了,重新截图!给各位大佬看看吧
- 大傻2026-08-05
主要是看最后用的客户端吧,这个我倒是没有深究
- 大傻2026-08-05
顶上去,让更多兄弟看到这个!!!
- 大傻2026-08-05
果然,揭露黑幕的帖子没人在意,大家只会在意白嫖的东西
- dc142026-08-05
我超,好文帮顶。如果是只用自己自用的邮箱直接官方授权登陆会不会安全点?没走sub2api这些
- apparition2026-08-05
本质上只有自建反代的人可能会在乎而已
- 绎袅2026-08-05
- whatyun2026-08-05
所以你还是没说清楚 你的账号怎么泄漏的
- csgobad2026-08-05
额,所以你用了原本的号还是怎样?怎么讲一半不讲完。另外自己用的干嘛要放在外网
- 长空_冷月2026-08-05
- ruyu2026-08-05
看了佬的帖子我赶紧让codex帮我看看日志,果然一直有人在打我的服务器
- kuhua2026-08-05
最安全的还是尽量不要外网 如果要外网 要做好限源 要有个固定地址 如果地址变化 使用之前加一下