- Garan2026-08-05
之前有用过一下codex,工作一直是在用cursor,codex之前记得是进去就有个沙箱配置啥的。今天用opencode,看大佬们的opencode画风跟自己用的完全不一样,是因为装了各种插件么?以及opencode好像自带没有沙箱?用起来有点方 ^-^
主楼 - Junglecola2026-08-05
佬装了什么插件哇 我啥都没装 ^-^
- Garan2026-08-05
^-^我也不道,就感觉他们用的opencode画风不是同一个,所以才发帖子问问。
- Garan2026-08-05
啧,我嘞个豆,怕是对的,刚刚发现用opencode的免费ds模型让它分析我某个文件夹,权限都不用问。换成官方的DS模型,会问我要不要权限 ^-^
- SHENZHEN_IO_挂机玩家2026-08-05
用了沙箱到时候又会因为用的不爽自己给解开。没有多大意义的。只要prompt里不作死,模型用一个聪明点的,没什么问题。一路绿灯还能解放双手。
- Garan2026-08-05
感觉无论多聪明,直接放权还是会出意外的,看了好多论坛里删文件的事故 ^-^。现在运行在公司的电脑上,还是比较的方
- Garan2026-08-05
不过搜了下论坛 opencode沙箱 关键词好像确实没什么佬友帖子提这个
- 吴亦Fan?2026-08-05
## 五、 安全与风险控制 ### 红色(高风险,操作前必须备份并明确告知用户风险) - `rm -rf` / `Remove-Item -Recurse` 任何非空目录;删除 `.env`、`.config`、`*.db` 等核心配置或数据库。 - `git push --force`、`git reset --hard`、`git rebase`、`git clean -fd` 等可能丢失提交历史的操作。 - 修改 `package.json`、`requirements.txt`、`go.mod`、`Cargo.toml`;批量安装/卸载依赖;升级运行时版本。 - 一次性删除 5 个以上文件。 - 触碰 prod 数据库、生产 API Key、CI/CD 流水线配置。 ### 黄色(中风险,输出警告说明后果) - 单次修改涉及 5 个以上文件。 - 修改公共 API 接口签名、更改全局状态管理结构。 - 在代码中硬编码敏感信息。 - 修改 `~/.config/`、`~/.opencode/` 等全局配置文件。 ### 绿色(无需确认,直接执行) - 代码格式化、添加注释、修复拼写。 - 单文件内局部逻辑修改(< 50 行)。 - 只读查询。 ### 备份规则 执行高风险操作前必须先备份关键文件(`Copy-Item` + `.bak` 后缀 + 时间戳)。 ## 六、 技术栈偏好 ### 环境自适应 生成代码前,优先读 `package.json` / `pyproject.toml` / `go.mod` / `Cargo.toml` 确认技术栈。 ```我的加上提示词 没有遇到过删库乱删, - mild_cloud2026-08-05
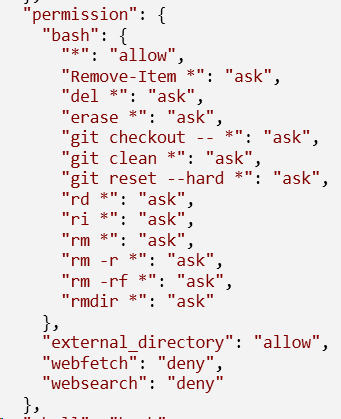
oc文档里讲了可以通过设置"permission"字段来设置哪些命令需要询问或者禁止,或者写hook拦截
- Del_hi2026-08-05
- Garan2026-08-05
感谢楼上的佬友们,俺去试试 ^-^^-^^-^^-^
- Haskell2026-08-05
- lvzhiyuan2026-08-05
权限还是别全放开。我一般会禁掉 reset、clean、批量删除这类操作,重要目录也尽量只读。光在提示词里写“不要乱删”感觉不太保险,最好再加权限限制或 worktree 隔离。
- 翎2026-08-05
是这样的,除非自己给了AI不明确的指令,再加上AI智商低,最后才乱删东西。
codex要rm删东西的时候,即使是full access模式,也会要我确认,导致我想让codex通宵干活的时候,经常碰到一个rm确认就卡住了
- anin2026-08-05
opencode我直接在虚拟机里开了一个服务器 并且在本机远程连接
- caoming2026-08-05
如果ai选择使用脚本呢,比如写了个内联python脚本使用os或者shutils库删文件 ^-^