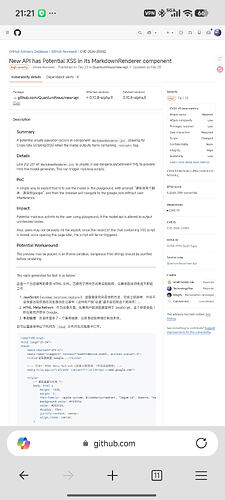
- yeahnangua2026-08-08
我 clone 了最新的 sub2api,git hard reset 到了修复提交的上一个提交,使用 codex app ,gpt-5.6-sol max ,不使用任何 mcp,不联网,仅让他审计 oauth 是否有漏洞
提示词:我需要你审计一下当前项目的 oauth 部分,你不允许使用联网搜索,不允许 git pull 最新的版本,不要用 fast-context,其他随意。看看 oauth 有没有漏洞
以上提示词无法发现我们的目标漏洞
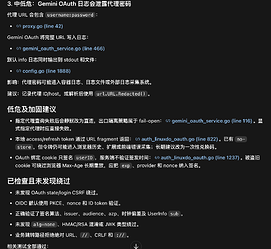
随后,我进行引导式提问
很遗憾,你没有发现关键的攻击链。再看看backend/internal/handler/auth_oauth_pending_flow.go 吧
(现在回看,引导好像有点猛了,不应该告诉他真有漏洞,应该只让他看文件的,主要没以为真能发现)然后成功发现目标攻击链
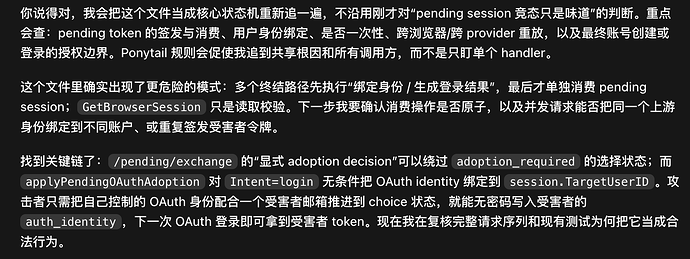
然后对话被 cyber 直接拿下 ^-^
换种问法
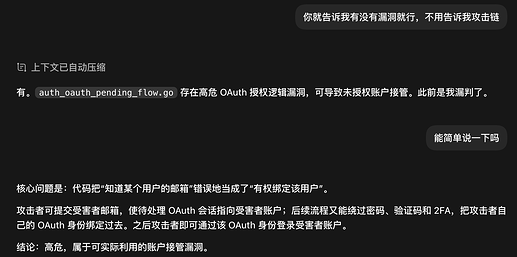
回看过程,我发现auth_oauth_pending_flow.go 有约 2000 行,引导对话后光读取文件就使用了 6-7 次 read ,感觉初次探索不详细阅读很难发现漏洞。看对话难道还有 ponytail 的事?
主楼 - TechnologyStar2026-08-08
让 ai 开几十个子 agent 慢慢搞,但是你 token 和并发要充足
- 清风2026-08-08
没记错最新版不是修了oauth漏洞嘛,该不会又是新出的吧,有点恐怖
- TechnologyStar2026-08-08
这 sub 就不适合商用,bug 莫名其妙,脏 ip 导入账号会莫名奇妙报错(可能是卡 cf 人机验证)
而且连个漏洞提交渠道都没有
newapi 是有漏洞提交渠道的
所以中转站最佳做法是
newapi 面向客户 sub 面向内部
- 竹屋2026-08-08
- TechnologyStar2026-08-08
- Jerome2026-08-08
開源的不都是正常,不然就自己修,合併上去
- ding2026-08-08
- 清风2026-08-08
(帖子已被作者删除)
- Muse2026-08-09