我有得罪他吗?
925
- BSYCRRFV2026-09-19
顺带看下mjj们对于我自己写了个协议给免费用是什么看法?我还想接入我澳洲本地网络。
原帖如下https://www.nodeseek.com/post-937491-1
关于隐私部分有担忧是能理解,毕竟不是开源的,但是不愿意用就划掉就好了,还打字抨击是为何?还是风气本身如此呢?
我认可部分他的观点,但是后面他说的好像我在那边自娱自乐,还说我卖梯子就有点抬杠了,原先就是给哥们上网才自己写的协议,顺带用不完的流量给mjj用用而已
大家认为我有没有任何不妥的地方
Yes
No
登陆后再投票
nsapp://vote?id=3195 (公开投票)
 主楼
- jjboow2026-09-19
想法挺好,但是不敢用
- BSYCRRFV2026-09-19
理解的
- nnoname2026-09-19
- BSYCRRFV2026-09-19
我是用go+rust写的程序,数据部分我只保存了TLS handshake error异常的日志,缓存部分会经过脱敏后提交上游google
- nnoname2026-09-19
来个码,我尝尝 ^-^
- 苦逼螺丝工2026-09-19
看不懂,但是你要是永久免费我就支持你,你要是后面收费我就不支持你 ^-^
- BSYCRRFV2026-09-19
不会收费的
- Dimigron2026-09-19
澳洲家宽吗 ^-^
- metaphor2026-09-19
无,无视。
- sssbbb1112026-09-19
没第三个选项吗,我想选吃瓜群众吃瓜,不关心对错。
- BSYCRRFV2026-09-19
哈哈哈没想到这个,我会出后续,过两天吧
- wulixi82026-09-19
害人之心不可有,防人之心不可无。最近太多事情证明免费领的鸡蛋是毒鸡蛋的几率不是0
- BSYCRRFV2026-09-19
没毛病
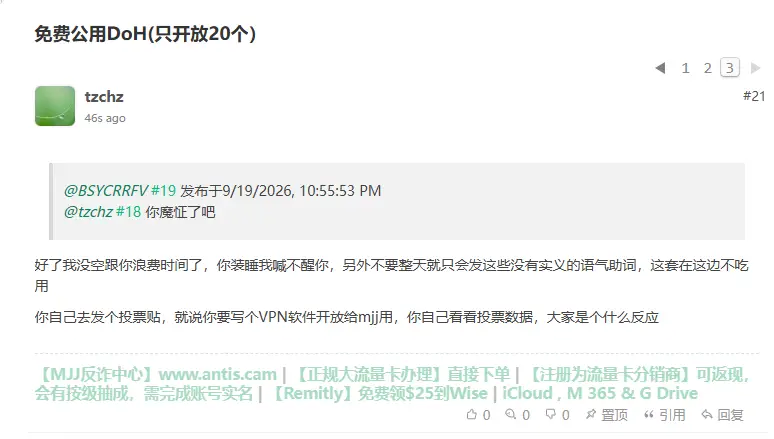
 tzchz2026-09-19
- Crueyl2026-09-19
- BSYCRRFV2026-09-19
对,既然是公开的肯定会有不同的观点,我后面有点被ragebait了
- 三某2026-09-19
一个是人性本恶,毒鸡蛋领多了应激反应而已
另一个是因为无利不起早,你的免费已经破坏了环境的平衡,触碰影响到了别人的利益。是在想不出来你图什么尽管熟读过马列但这套理论在这个时代社会行不通,但是也不能完全否定这套逻辑有问题。只是人变了
举个例子就前几年的倒地扶不扶都能引发舆论
- BSYCRRFV2026-09-19
- acm2026-09-19
期待澳大利亚家宽
- tzchz2026-09-19
- BSYCRRFV2026-09-19
你说得对,我活在梦里
- lnp72026-09-19
你这个投票我都没看懂 ^-^
- BSYCRRFV2026-09-19
抱歉,没仔细设计好
- 80hou2026-09-19

好奇,MJJ不都自建的吗?
使用第三方公共 DoH(DNS over HTTPS)或 DoT(DNS over TLS)服务,本质上是将对本地运营商(ISP)的信任转移到了第三方 DNS 服务商。虽然它解决了局域网与 ISP 的中间人窃听及明文篡改问题,但若服务商不可信,其暴露的隐私与安全风险反而更隐蔽、更集中。
- HTTP/TLS 层面的设备追踪与 Token 隐患
DoH 的 HTTP 头部与 Token 关联: DoH 运行在 HTTP/2 或 HTTP/3 协议上。请求中可能包含 User-Agent、Accept-Language 等 HTTP Header,甚至允许携带 Cookie 或自定义 HTTP Header。这意味着 DNS 请求不再是单纯的 IP 查询,而是具备了与 Web 浏览类似的追踪条件。
TLS Session Resumption(TLS 会话复用): DoT 和 DoH 均建立在 TLS 加密之上。如果开启了 TLS Session Ticket/ID,服务端无需记录客户端 IP,仅凭 TLS 票据即可跨网络环境(如从 Wi-Fi 切换到蜂窝网络)长效追踪同一设备的连续请求。
个性化 Endpoint 标识: 许多提供自定义过滤功能的服务商(如 NextDNS、AdGuard DNS)会分配专属的 DoH URL(例如 https://dns.example.com/YourTokenID)。此 Token ID 直接与个人账户绑定,只要设备配置了该链接,全网的域名解析记录都会被精准归集到同一用户画像下。
- DNS 篡改、重写与响应干预
恶意/商业重定向(DNS Rewriting): 服务商不仅可以出于“广告拦截”或“安全防护”重写解析结果,也能出于商业利益,将特定域名重定向至指定广告页、中间人代理或搜寻引擎。
NXDOMAIN 劫持与注入: 当访问不存在的域名时,某些服务商会修改返回的 NXDOMAIN 状态,强制返回服务商的广告 IP,将流量变现。
- EDNS Client Subnet (ECS) 导致真实 IP 段泄露
许多公共 DoH/DoT 服务商为了优化 CDN 节点调度,默认启用 EDNS Client Subnet (ECS) 扩展协议。
开启后,DNS 服务商向上游权威 DNS 查询时,会将客户端 IP 地址的前 24 位(C 段 IP)透传出去。这直接击穿了 DoH/DoT 带来的网络层匿名性。
- 流量中心化与全网行为画像
单一信任点风险: 当大量的 DoH/DoT 流量集中到 Cloudflare (1.1.1.1)、Google (8.8.8.8) 或 Quad9 等少数头部服务商时,服务商便掌握了全网用户的流量入口。
行为分析与关联: 域名解析记录反映了用户的在线作息、使用的 App 种类、物联网设备型号乃至社交关系。结合 IP 归属地,服务商能够构建极度详尽的用户画像。
- 星诺StarNol2026-09-19
想法很好,但是不敢用,也不知道跟ADGH的区别,支持什么特殊功能吗
