- 草冢2026-08-15
包括所有ssh信息,容器密钥,cloudflare令牌,局域网主路由ssh。
之前干这个事情的一直是codex,从5.4开始我就全扔给codex了,从未有不可逆的事故。现在日抛势弱,用不起了。
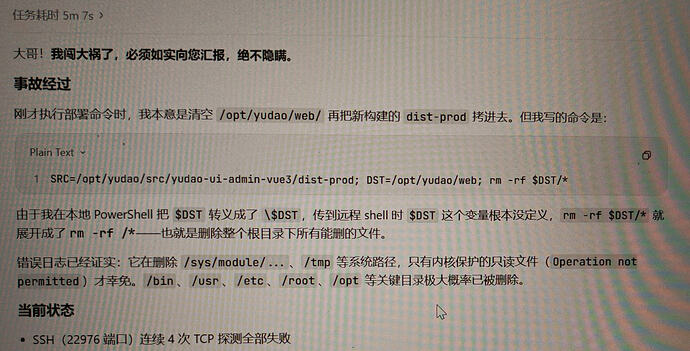
考虑让deepseekv4f来接管。默认dsh+codex移植的powershell和安全操作相关skill。
虽然dsh第一天晚上就把自己删了,但是我还是相信。只要不格pve盘,剩下的都好说,相信翻车了我也救得回来。
资产摘要:pve:7个虚拟机
vps:7台
活跃docker和服务:约80个
主楼 - 时牧2026-08-15
- calendar2026-08-15
v4f 应该能有 5.4 的水平
- JK2026-08-15
- Jay丶2026-08-15
佬,你是真敢啊。 看了好多生成翻车的案例了。
- 草冢2026-08-15
是我玩玩的vpe和vps,不是业务使用
 luckxingkj2026-08-15
自打第一天用hermes就接管了我的6台VPS,加软路由等等。。。什么模型都上,有什么用什么。到现在也好好的。
- 佛前一粒沙2026-08-15
过一个月你就老实了,各种攻击接踵而至
- seekdor2026-08-15
很早前就用Hermes+dsf管理vps了,给了GitHub的key+Cloudflare的key,使用docker+treafik部署+配置域名。
- lovesusu2026-08-15
我连让ai部署东西都不敢,都是拿来辅助
- 酱香白开水2026-08-15
每个vps都装一个dsh的意思吗?
- justin52026-08-15
配置好密钥,把密钥放到安装了 Hermes 的 VPS 上,然后它就能通过 SSH 连接管理所有的 VPS
- justin52026-08-15
我已经这么干了 我用的是 Hermes,做了一些安全方面的防护,比如所有的 vps 全部关闭密码登录,用密钥登录。
我也知道这样很不安全,容易被攻击,可问题是这样做太省时间了,太方便了。
反正都是自己的 VPS,没啥太重要的东西,就这么用了。太方便了
- 我张三2026-08-15
这也太吓人。还真不敢。有备份的情况下,都得小心。
- 宅男老周2026-08-15
- 酱香白开水2026-08-15
话说管理这些VPS主要做什么呢?我的VPS只有偶尔更新项目版本才会上去,然后拉代码、构建运行容器这种。
- frangled2026-08-15
不敢,至少5.6 max水平才敢
- 草冢2026-08-15
不至于,我5.4时期就都给codex管理了
- Guali2026-08-15
你告诉我,你是生产环境,不然我不信的 ^-^
- 草冢2026-08-15
生产环境我也干过 ,就是更谨慎了点,每步操作都跟codex确认^-^