- yongye2026-08-15
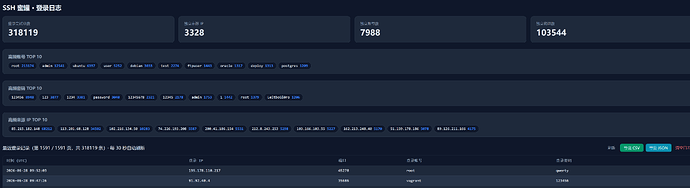
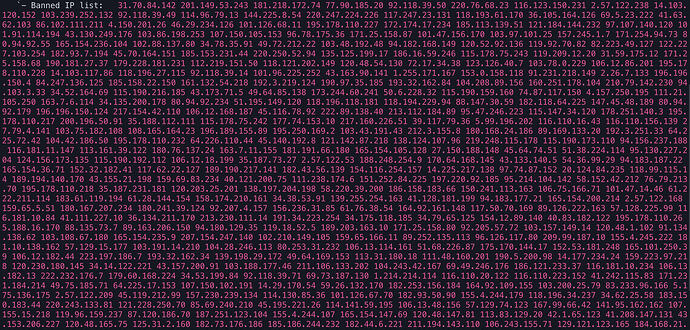
6.28更换的ssh端口,部署了一个蜜罐。每天接近8万的爆破这些人好闲啊
主楼 - lovesusu2026-08-15
毕竟大厂的ip段,每天自动扫,扫到就自动爆破,总有二愣子用弱密码
- yongye2026-08-15
az和aws的每个月基本上零零散散就甲骨文的多
- lovesusu2026-08-15
- mirror2222026-08-15
默认不都是数字证书的吗?这个破到天荒地老吧
- foam-linuxdo2026-08-15
只要是个公网 ip 都一样的,不会管是哪家 idc,直接扫 ip 段下去
- Sam_Altman2026-08-15
- yongye2026-08-15
改个端口部署个蜜罐,抓下来的数据当字典 ^-^
 蓝色的心2026-08-15
不是默认都是ssh key登录吗?不用密码登录,这个要破解到天荒地老吧
- 摇摆熊2026-08-15
早就放弃端口了,啥用没有,也不知道为啥要开
- simon2026-08-15
不要开放密码登录就没人爆破了,你觉得呢
- kiti2026-08-15
虽然没有甲骨文 但是今天跟着大佬们又学习到了