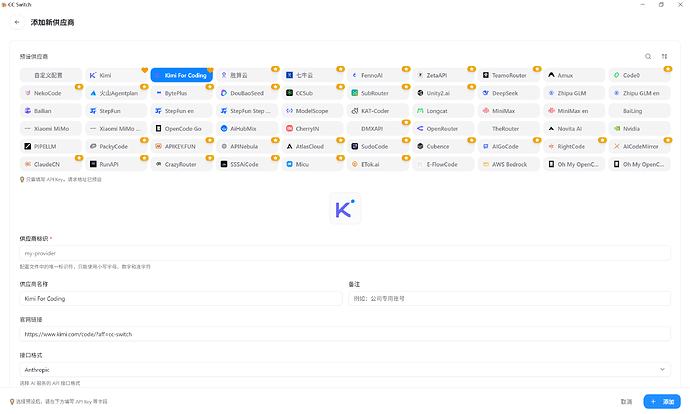
- Youne2026-08-18
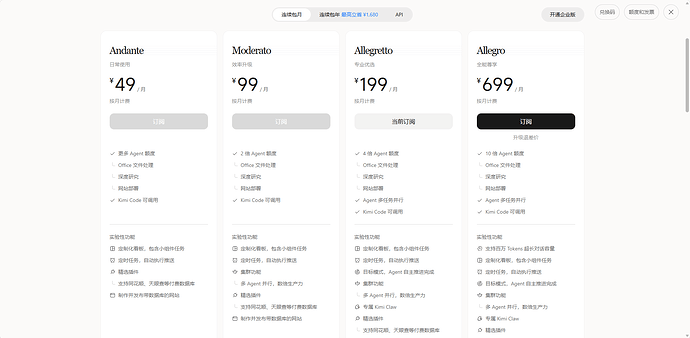 主楼
- 旭冰2026-08-18
- Youne2026-08-18
想在服务器中多人使用,cc不太合适,有没有通过添加类似秘钥的方式添加呢?
- MiaoNay2026-08-18
- Youne2026-08-18
- ktze2026-08-18
- Youne2026-08-18
对,现在创建使用时提示余额不足,应该不互通了
- 旭冰2026-08-18
那CPA或者sub2api这种中转可以吗
- Youne2026-08-18
还没了解,我查一查这是什么东西 ^-^^-^^-^
- Zac_Zhou2026-08-18
直接安装 kimi-cli ,然后/login 登录就好。
- Youne2026-08-18
谢谢大家,找到了,要通过这个创建apikey才行: Kimi Code - 搭载 Kimi K3 的 AI 编程 Agent 与 CLI 工具
- Zac_Zhou2026-08-18
一直都可以用key ,但最多创建5个key
你说的不互通,那是与kimi api 不互通。但 你订阅的套餐是支持创建key的。
但使用key的话,需要去 ~/.kimi-code/config.toml 修改授权方式。
例如:```
把api_key 填上你的key
[providers."managed:kimi-code"]
type = "kimi"
api_key = ""
base_url = "https://api.kimi.com/coding/v1"把这三行删除了。因为是oauth 的配置
[providers."managed:kimi-code".oauth]
storage = "file"
key = "oauth/kimi-code" - impouo2026-08-18
没有特殊需求的话kimi建议还是在Kimi code里面用,舒适很多