- zensao2026-08-19
今早所有已过Cyber的都被清退了,OAI官方给过Cyber又新增加了新的条件:
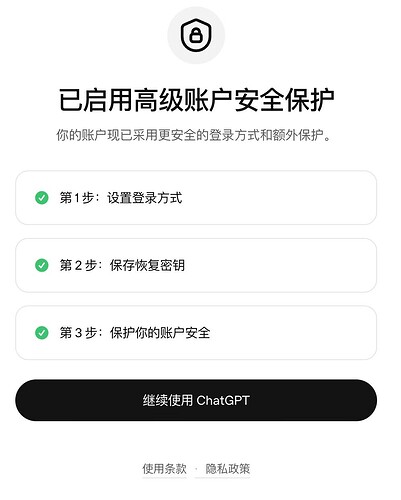
1.aas(advanced-account-security)
2.硬件Passkeys
抓包
https://chatgpt.com/backend-api/cyber_verification/refresh_status得到以下结果:```
{
"metadata": null,
"id_verification": {
"inquiry_id": null,
"verification_status": null,
"finalized_at": null
},
"aas": {
"status": false
},
"passkeys": {
"qualifying_count": 0,
"non_qualifying_count": 0
},
"individual_eligibility_status": "eligible",
"plan_type": "plus",
"plan_eligible": true
}
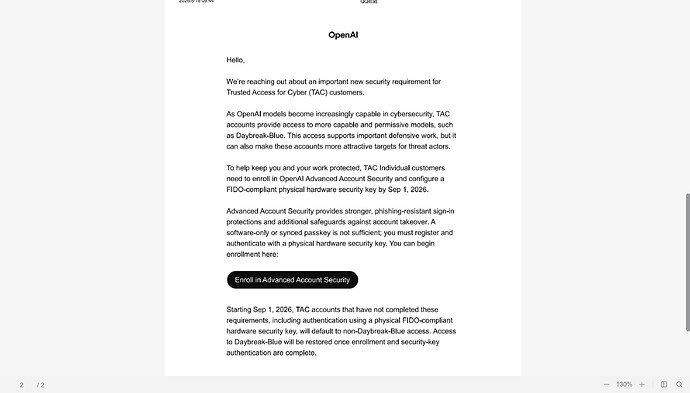
``之前的认证只有metadata`,现在新增aas和passkeys几天前OAI发过邮件,从9月1号起实施新要求,没想到现在就开始了,还把之前已过的全清退了
 主楼
- Zct2026-08-19
- Totoria2026-08-19
佬,我还在用DayBreak Blue,并没有被清退啊
- zensao2026-08-19
保真的,都被清退了
- zensao2026-08-19
你现在再看看
- Zct2026-08-19
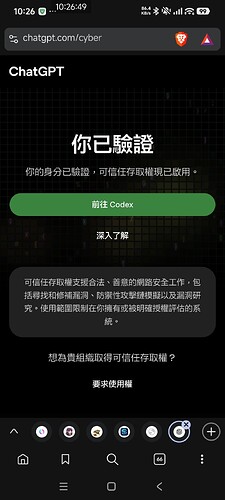
为啥我这里还好好的,也没有要重新认证,刚截的图
- Azer_Tim2026-08-19
啥意思就是之前有cyber认证的账号资格被清退还是账号被清退啊
- Totoria2026-08-19
真的还在哦,还能用,我还在跑 网页上也显示认证通过的
- xiaobai2026-08-19
卧槽我也掉了现在还能重新认证么,倒下了
- 三月七2026-08-19
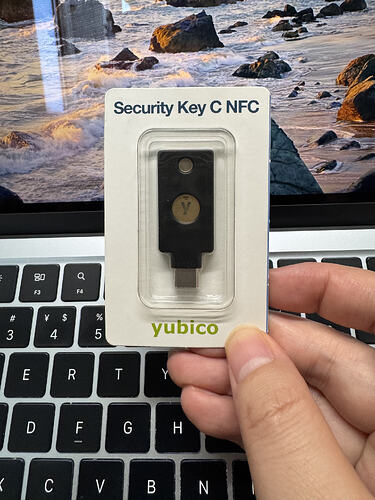
加了硬件passkey的也会清退吗?
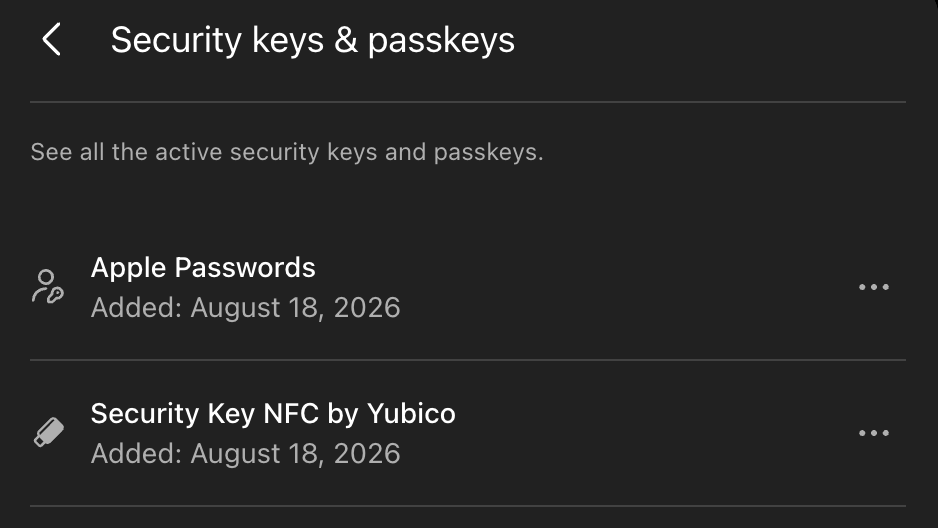
- Quinn-linuxdo2026-08-19
- 三月七2026-08-19
你这名字还挺清晰,咋我的加上都叫Passkey ^-^
- Totoria2026-08-19
我还没加硬件key,也没开启aas,但是没掉,正常用的
- chara_white2026-08-19
openai不认识的全都叫Passkey,图标不显示成U盘图标的都不算硬件Passkey因为没通过fido认证
- zensao2026-08-19
你的是咋认证的 哪个地区
- 三月七2026-08-19
那还挺严格啊,没法用2350板子做的fido2冒充了吧
- chara_white2026-08-19
是,Canokey都不行,必须有fido组织认证的key,认证的每一批key*内置一个可以认证的证书 类似ssl证书
*fido规范建议是这样,每一批key使用同一个证书,所以同一个证书不能唯一追溯到一把key. 也有一些key不按规范来的,比如Canokey是一key一证书
- 73282026-08-19
这种被清退的号,还能重新认证么?
- bilisheep2026-08-19
还好今天是我订阅最后一天,今天一早发现啥活都干不了了,一看果然掉了
- Coeus2026-08-19