- Renzenghui2026-08-21
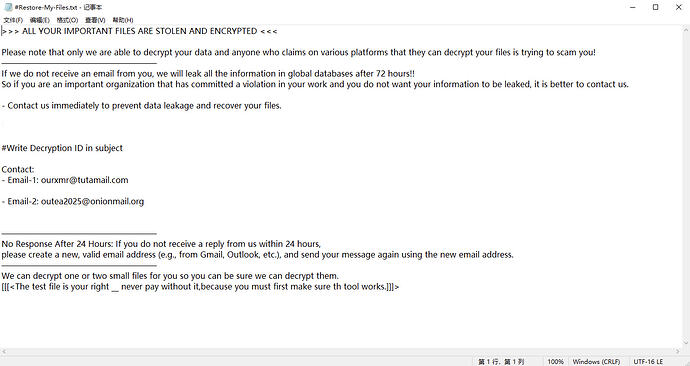
醒了一看,一条短信,后台全红,文件全加密!!!
四点了不睡觉,祸害人 ^-^
 主楼
- GlitterX2026-08-21
没重要东西就不要理它,不能惯着坏人,自己以后加强安全意识吧
 浅语2026-08-21
发个不重要的文件上来看下格式后缀,如果有对应解密的还有救。不然就吃一堑长一智吧。
- creative2026-08-21
佬干啥操作了,可以分享出来嘛,给大家避雷
- Renzenghui2026-08-21
正在从内存里找找看看有没有什么蛛丝马迹。交钱是不可能的,就是有点对不起我那五个用户!
- 文月2026-08-21
- Renzenghui2026-08-21
RDP全开放了,一定要限制IP呀,不然容易被爆破!
- Kozuki_Mahiru2026-08-21
- Renzenghui2026-08-21
嗯嗯,正在尝试,太可恨了这些人。
- Renzenghui2026-08-21
不可能交钱,不能惯着这群坏蛋!!!
- 南风2026-08-21
幸好我数据不重要 上次我就中了 勒索病毒 找了 360 就发了个 家族报告来 没什么用 解密不了

360.cn
RDP暴破与横移窃密双管齐下_BrzCrypt勒索软件新变种强势来袭-安全资讯-360官网
近期,360安全监测发现一类以远程桌面弱口令为初始突破口的勒索软件攻击活动。经分析确认,本轮攻击所投递的勒索软件隶属于BrzCrypt家族,且为该家族的最新变种版本。
- Renzenghui2026-08-21
在做最后的挣扎,看看内存里有没有留下什么
- 南风2026-08-21
Claude codex 来看看有没蛛丝马迹 没被重启过可能有机会
- Renzenghui2026-08-21
嗯嗯 能查到的概率不大,太多变种了
- Renzenghui2026-08-21
没重启,正在拷内存,我估计内存里会有有用的东西
- DODODODDODO2026-08-21
找一下相关特征,到下面这个网站查一下,看看有没有对应的解密软件
The No More Ransom Project

主页面 | The No More Ransom Project
勒索软件是一种能将您的电脑和移动设备上锁或能加密您的电子文件的恶意软件。当这种情况发生时,除非您支付赎金,您将无法取得您的数据。支付赎金也无法保证为您的文件解锁,您不应该付款!
- Renzenghui2026-08-21
嗯嗯,这个查过了,里边没有匹配的。不行就重置重新部署了,对不起我的五个用户啊,唉!
- anzi2026-08-21
拿给ai扫,你要有源文件,那些的,让ai对样本跟以知道的病毒进行分析交叉对比然后推理
- Renzenghui2026-08-21
主要是加密了一些配置文件,数据库文件,难受
- anzi2026-08-21
那就直接解密啊,我简单ai可以逆向解密加密的