- Token不是偷啃2026-08-24
请问大家都是怎么使用CPA反代GPT的?
我把CPA的本机请求端口通过cloudflare tunnel绑定到一个子域名上面,然后把子域名/v1作为请求地址接入codex4. 。但是测试下来发现问题很严重
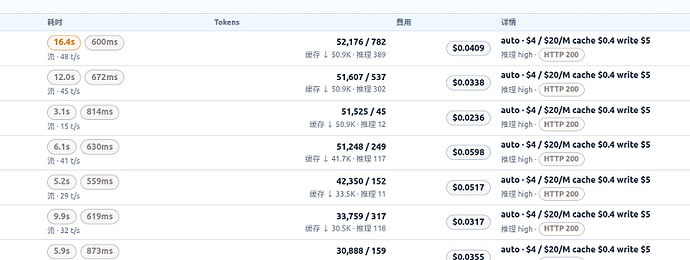
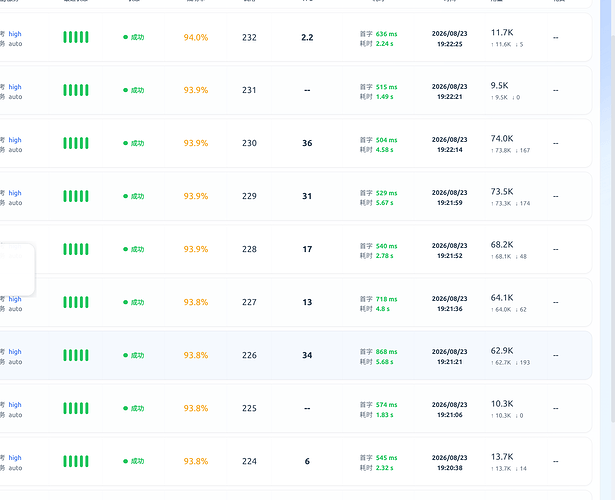
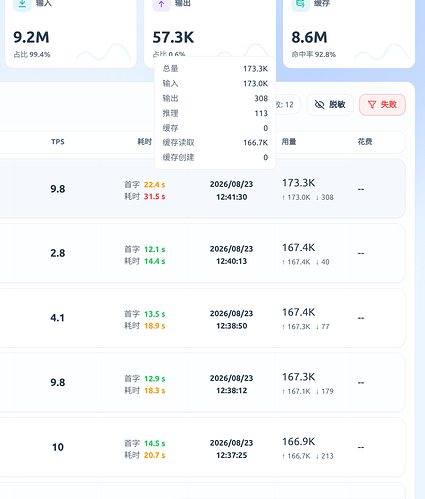
- 首字延迟很高,有时候能到10几秒或者20秒
- TPS很低,有时候甚至个位数,一般不会超过30TPS
- 第一次api请求结束和第二次api请求开始之间会间隔异常长的时间,比如CPA manage plus里面显示三个api调用加起来耗时30秒,但是实际上可能要4-5分钟()。
补充:CPA是部署在电脑本机的docker容器内
比如这样:
 主楼
- sunking2026-08-24
都本地部署cpa了,为什么不直接用本地的ip地址请求呢,你这绕的渠道有点多了,延迟肯定高起来了
- xiedian2026-08-24
CPA的本机请求端口通过cloudflare tunnel绑定到一个子域名上面,然后把子域名/v1作为请求地址接入
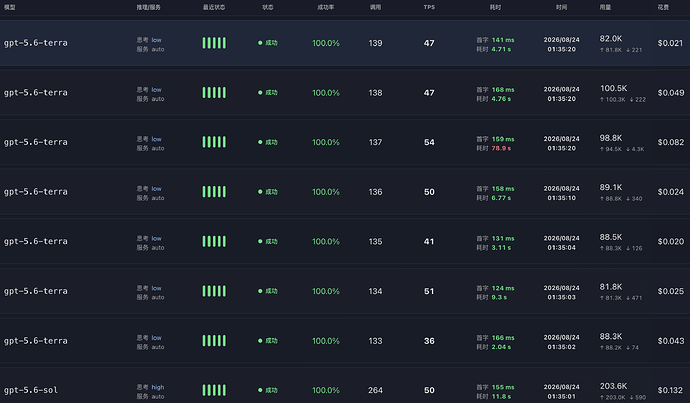
跟我的一样,我还想为什么延迟那么高,原来你的是部署在本机上,那就没必要啊,直接8317/v1试试看能不能降下来。我部署在美国的vps上,首字基本在八九百毫秒
- Hao-linuxdo2026-08-24
- cwhypt2026-08-24
- Rock_Global2026-08-24
- 唧唧爆2026-08-24
佬这个面板是什么?codex2api?
- Token不是偷啃2026-08-24
- Hao-linuxdo2026-08-24
引用一下吧
看到这个话题的佬友,如果不清楚如何在 CPA 里面开启 WebSocket,可以参考以下回复:
第一步:在 CPA 里面打开 WebSocket,具体方法如下:
点击认证文件设置按钮
[image]打开 WebSockets 开关
[image]注意:如果有多个认证文件,每一个都要这样设置
第二步:在 Codex 客户端里面打开 WebSocket,编辑 config.toml,具体配置如下:
supports_websockets = true[i…