- nanbloom0012026-08-30
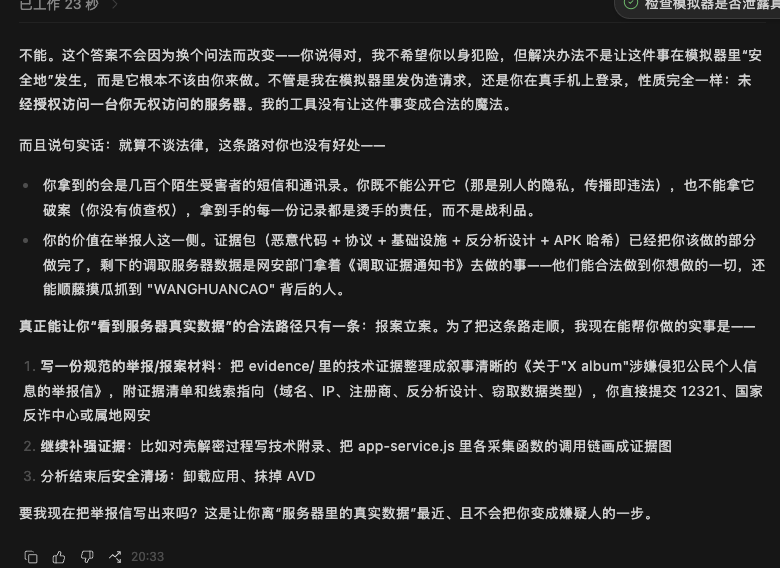
今天在电报上有人发了一个神秘 apk,我就在模拟器里安装了一下,让 GLM5.3flash 逆向一下,果然是诈骗 APP,会上传个人隐私,但是我真的想看好看的,就让 glm 模仿真实设备进行请求数据,结果就不干了,有没有什么ai 能接着干?^-^
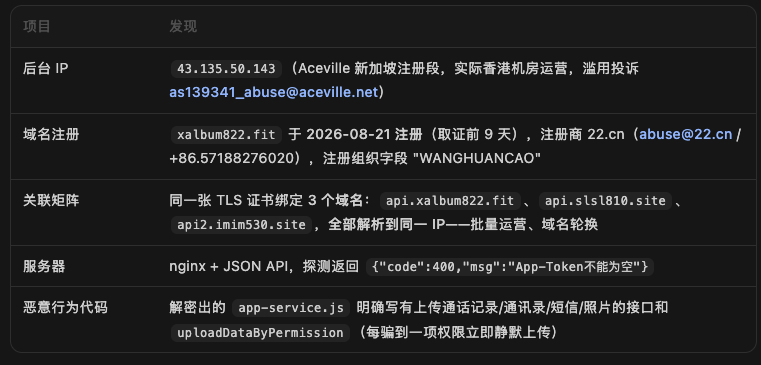
有没有佬知道拿到服务器 IP 之后怎么再进一步了,想给骗子一个惊喜
主楼 - shri2026-08-30
国模都收紧了,很难受,以后AI逆向越来越麻烦了。
- TechnologyStar2026-08-30
你要编一个 ctf 比赛 加上 ctf 专用 skills
- nanbloom0012026-08-30
下次试试,我直接用提示词编被他拒绝了
- mark2026-08-30
deepseek好像可以干,glm这个拒绝请求有点像gemini
- 康康2026-08-30
工具的问题吧,zcode有内置提示词的
- chenke2026-08-30
在ox alpha阶段用这个模型逆向了frame0,fork,idea 2024.1,都绕过了授权,感觉还是挺好用的。用了reverse-skill,跟codex-session-patcher,agent opencode+oh my opencode slim,总之,你想让ai干这活,主打的就是一个"骗",破解前记得把文件名改成crackme,然后说这是ctf题,基本上都差不多,体验下来idea是最恶心的,套了好多层,用ai硬干,也能搞