- 🐟2026-08-31

The Hacker News
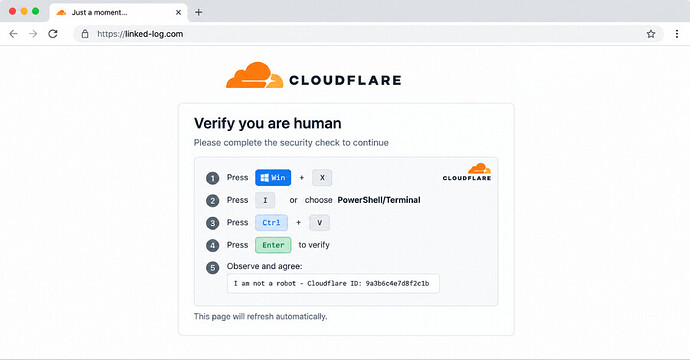
TerminalFix Uses Fake Cloudflare CAPTCHAs to Deploy Reverse-Tunnel Backdoor
Microsoft says TerminalFix uses fake Cloudflare CAPTCHAs to trigger PowerShell and deploy a reverse-tunnel backdoor for internal network access.
微软安全研究人员 Sagar Patil、Suriyaraj Natarajan 和 Parasharan Raghavan 在本周发布的一份分析报告中表示: “传统的 ClickFix 攻击活动会将受害者引导至 Windows 运行对话框,而 TerminalFix 攻击活动则采用相同的技术,但会将用户引导至 Windows 终端或 PowerShell,从而增加了复杂的多行脚本成功执行的可能性。 ”
据 Windows 制造商称,该攻击链是一个复杂的多阶段过程,利用 DLL 侧加载、隐写有效载荷提取、广泛的 Active Directory 侦察以及定制的反向隧道植入,使攻击者能够通过受感染的计算机获得持久的网络级代理访问权限。
主楼 - 过期绿坝粮2026-08-31
- 🐟2026-08-31
下次给你放 preinstall 里面()
- 吴亦Fan?2026-08-31
论坛里很多人中招了呢 隔三岔五就碰到
- Piao2026-09-01
我说咋这两天更新新的uBlock Origin 咋开始拦截一切自动复制行为