- 小匠2026-09-03
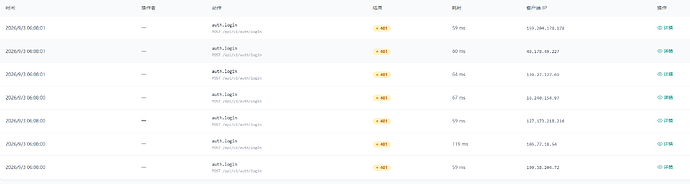
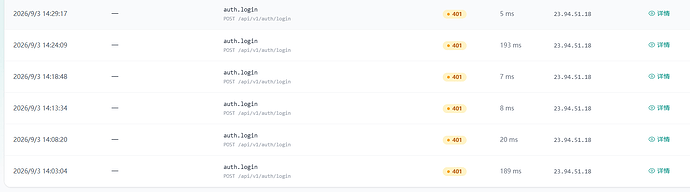
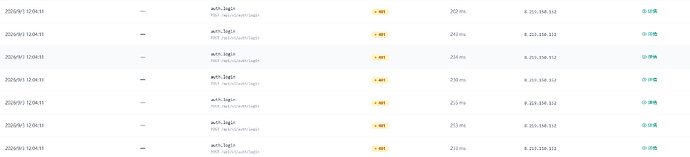
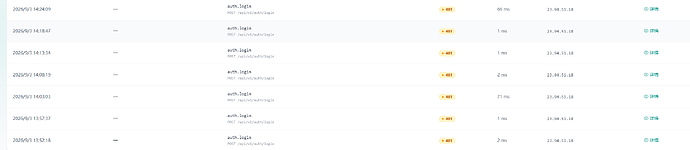
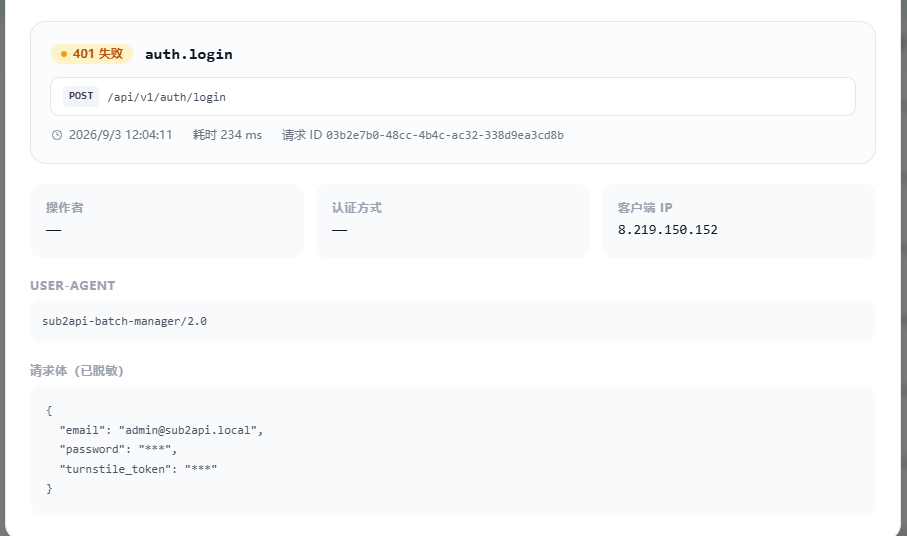
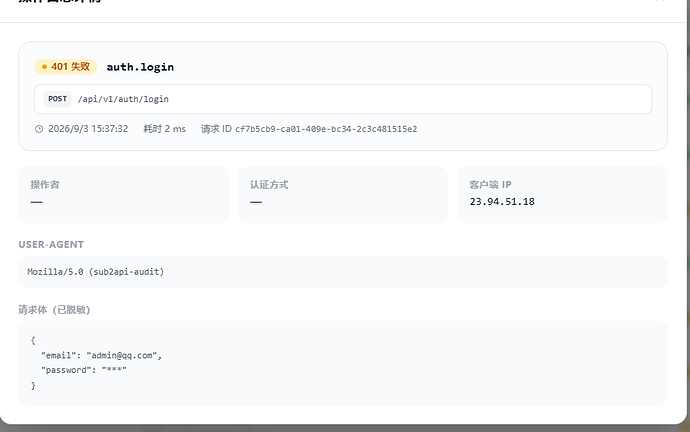
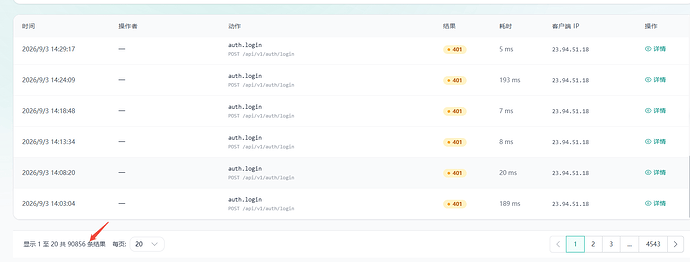
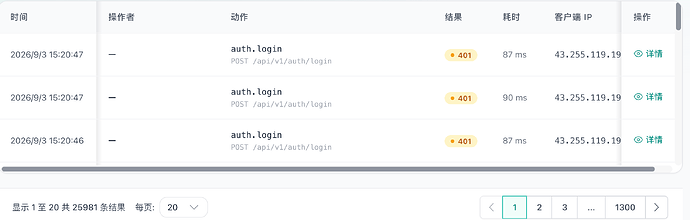
部署了3台,3台sub2api都在被攻击
佬们有啥方法么,我说我服务器咋这么卡,流量跑的贼快,佬们有啥方法么
主楼 - 小匠2026-09-03
- Kang2026-09-03
开了公网端口吗?套个cf cdn试试呢
- 🐟2026-09-03
老传统?fail2ban
- 白芸汐2026-09-03
当然是换一个小众端口,然后使用cf套壳了
- xiaobo912026-09-03
^-^ ^-^习以为常了,每天都是如此,
- 柏川2026-09-03
fail2ban配置自动ban 服务器关ssh密码登录,用密钥
- 哈哈秋2026-09-03
仅限制国内IP和你的vps访问。基本就不会有了。
- 小匠2026-09-03
基本都是自用呢,没放出来,端口默认的,估计是扫出来的,我换了一个端口也有扫的
- Xiuji9572026-09-03
- 憨憨十二2026-09-03
自用的话 cf cdn + 规则限制ip访问 + 打开cf( Authenticated Origin Pulls这个要配置nginx)
Authenticated Origin Pulls 不加会有通过ip访问的,跳过cf规则
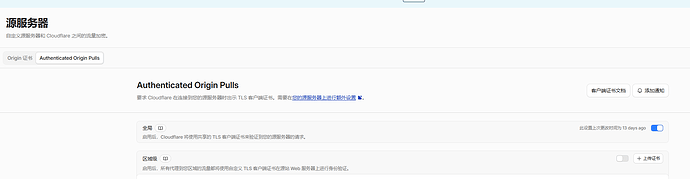
有时候你直接访问他们的ip,会直接跳到他们的sub2api网址 ^-^
- magixx2026-09-03
之前我也这样,后来走cf 加盾 就好了
- 一2026-09-03
很正常,就算不公开地址,只要暴露在公网会被撞库扫端口的,我部署的cpa也天天被撞库,加了防护后好了很多
- 摇摆熊2026-09-03
太正常了,我上次发帖子呼吁对外用cf,对内用tail,差点让人吊起来喷,你猜都是啥人
- suntc2026-09-03
让 ai 写个脚本,攻击超过两次就封 ip
- gordontsm2026-09-03
网上有专门扫的吧一点也不奇怪了啊
- 疯狂麦克斯2026-09-03
这不是最基本的安全措施吗,会喷的是啥神人 ^-^
- 摇摆熊2026-09-03
我一开始也很苦恼,后来觉得很可能是让大家这么做了,以后就没得碰了
- Zooe2026-09-03
这不是很正常嘛,随便啥都有人撞,反正没啥成本
- utf8coding2026-09-03
自用可以套个tailscale zerotier之类的