- seloong2026-09-04
一直被同一个ip疯狂用各种手段攻击,一会模拟token,一会sql注入,虽然直接屏蔽他ip了但是不解气!有没有办法反攻。真的被恶心死了
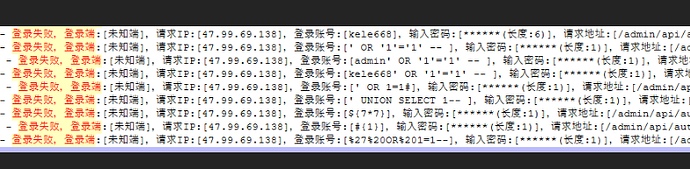 主楼
- lirul2026-09-04
ban它ip
- 突突头2026-09-04
别人是肉鸡、反制了也没啥用吧
- x1a022026-09-04
这种理了干嘛啊,根本就不用管的
- feat2026-09-04
- XIANG2026-09-04
这种ban就行了,麻烦的是不同的ip一直换着打,还是间隔性的,根据限速调整攻击的速度,参数也是正常的,UA也是一直换,根本没法防
- Jerry_Hou2026-09-04
- seloong2026-09-04
主要被搞烦了,几台服务器被它轮着弄,客户看到日志天天问我们怎么回事,解释了又不听,就只会叫我们解决解决,真的爆炸 ^-^ ^-^
- Sakura绘梨衣2026-09-04
看上去是别人自动化测试呢,问问AI有没有ban掉这种sqlmap 的方法
- xz-dev2026-09-04
那你把日志给客户隐藏了
- Sakura绘梨衣2026-09-04
想起来,长亭有免费的waf 可以装起来试试,这种简单的sql 注入应该可以解决
- babebabe2026-09-04
拿你服务器练注入了啊
- listening2026-09-04
不要想着打回去,因为对面可能是肉鸡,你打回去也涉嫌违法。
- 123456yzj2026-09-04
试试对登录接口做些规则限制。比如登录时仅允许国内登录。
- x1a022026-09-04
那只能封IP了呀,估计是国内的脚本小子再做渗透测试吧
- y4nkk2026-09-04
在服务器安装codex配置好以后,安装一些破甲skill,开始在服务器反攻
- seloong2026-09-04
杭州,阿里云的服务器,规则限制肯定做了,就是有气没地方撒
- seloong2026-09-04
不止注入,各种五花八门的手段都用上了
- 老王2026-09-04
国内服务器+正规项目,110安排,,实在不行C回去
- 123456yzj2026-09-04
规则限制做了,还能打就奇怪,通过ip打的?