- binaryMan2026-09-04
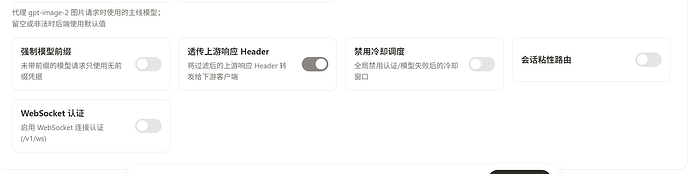
没法内网使用,已经上了https,看到很多大佬cpa被盗刷,想问一下有撒办法没,以及下面这些选项需要开启哪些
 主楼
- RzMY2026-09-04
不用额外开什么东西,key和登录密码保管好就行
- watermelon-linuxdo2026-09-04
key跟面板密码用复杂一点的,不要用预设的,然后保管好,不要公开了
- 似夜流月2026-09-04
我也很担心被盗刷,就让gpt给我设置了面板只能通过ssh隧道访问
- Hermes02026-09-04
Docker compose 拉起一套 cpa+newapi 的组合,cpa 只在 docker 网络使用,不暴露出来,外部通过 newapi 分发,然后套个免费 cloudflare cdn 或者腾讯 edge one 隐藏服务器源 ip
- gitday2026-09-04
管理员凭证和key设置得复杂一些保存好就基本可以了
- andmdjs2026-09-05
/management这个不开放吧,就将:端口/v1绑域名上