- Stark-linuxdo2026-09-07
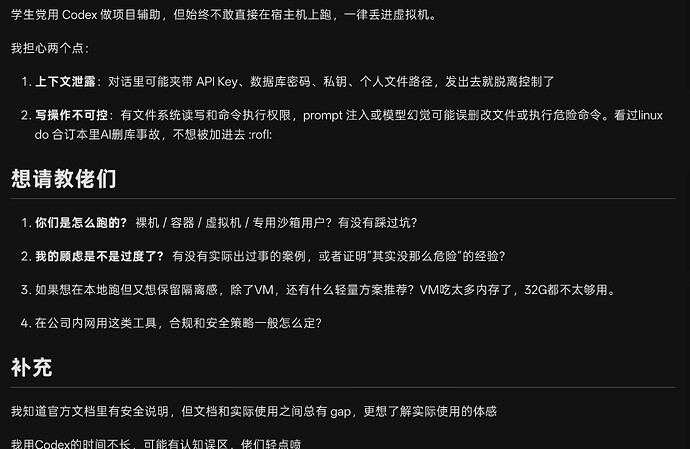 主楼
- Enze2026-09-07
- 草冢2026-09-07
永远 给完整权限,多设备和虚拟机都跑过,大不了重装,局域网塞个 gitea 给些约束 skill 就行了,必须要的是 pw7 以上版本和 poweshell 常见踩坑避免 skill。我自己装了之后基本没犯过 pw 的错,反倒是 claude 之前比较放心,今天盯着看一个转义符问题跑错好几次
- GMYXDS2026-09-07
怕别用,用别怕!
1.上下文泄露
这个问题的解决方法,是把相关配置抽离出去。开发的时候不带这些变量。
其次,你放虚拟机里面,同样的项目,你不还是要抽离吗?
这个问题和虚拟机无关
2.写操作问题
你用官方的api或者订阅套餐啊,别用中转站,一般没问题
1.我是自己跑自己win上的,然后打包构建传服务器
2.自己去试,目前来说,chatgpt,claude已经发展的很好了,你不要开完全访问权限,其实问题不大,然后让他删东西的时候放垃圾桶,不要直接删除,开发代码做git管理
3.你开个vps,然后用codex,使用ssh连接上去开发
4.公司如果有规定,就遵守规定,让用什么就用什么。
总结:论坛是有这种删代码啥的案例,但是还是少数,并且最近也没看见发吧,工具是一直在进步的,并且codex里面设置不乱调,安全性还是很高的。你要自己去试试,别看别说有问题,就认为肯定有问题。特别不放心的东西,你可以放AGENTS.md里面,或者每轮对话都提醒一遍。
- vxv_qrasc2026-09-07
去年就开始yolo 裸跑,啥事也没出过
- Jack_C2026-09-07
基本正确,其实就是中转站可能会后端给你换个其他的低智商的模型,看不出来。然后这些模型很可能就把文件删掉了。所以只要是直接接官网的话,问题估计都不大。
- XTer2026-09-07
- Wu_Alice2026-09-07
我一直用的官方订阅,在正式环境跑很久了。现在Astra出来都让他在正式数据库,VM虚拟机还有系统里跑大量任务,真的非常方便。不过我没开full access
- jiaking2026-09-07
我在zcode里给他【完全权限】已经跑了5天了,俩会话,开发一个app,没任何问题。之前用的【自动编辑】很是浪费时间,要守在电脑前。