- needingcen2026-09-08
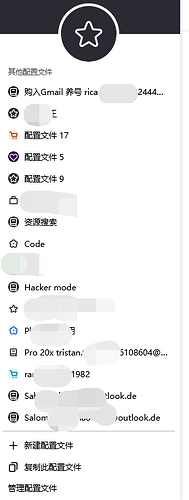
我尝试开了不同的配置文件,每个配置文件配置具体的代理节点
因为我是中转站的用户,为了保证账号登录的 ip 的稳定性,我希望尽可能的做到每个用户分配到不同的节点
但是这真的有用吗?有没有佬友推荐下有什么方案可以自测浏览器指纹识别的方案?
 主楼
- 佬友记2026-09-08
这个不会修改浏览器指纹,只是多账户配置隔离
- needingcen2026-09-08
我还是更换指纹浏览器吧,谢谢佬友提醒
- 卡玛sei亚2026-09-09
我倒是本来就习惯用不同配置文件(我一般称其为实例)连不同代理方式访问不同内容,但这样确实不能掩盖设备底层的指纹(如显卡/字体信息),顶多降低风险暴露面。
事实上,我开始在风控压力下应激开展规划,就是来源于 Google 多账号风控,当时因为自己的误操作(也没乱跳 ip,但是一个号反复改了安全设置,Authenticator 和 Passkey 乱跳,另一个号又是刚到就和 Gemini 高频交流),导致同一个设备不同实例2个号都封了,而主海外实例的老号都被要求重新登录一次(还好权重高没出事),不过设备指纹倒是后期阶段才考虑的事,最开始还是关注 ip 纯净度和安全设置调整节奏。
所以我在同时访问2~3个 Google 账号(算上被封的已经5个了)时还是用的 Firefox / Chrome 不同实例隔离的方式,后面 Gemini 试用号过期了,然后怕搞新号被发现还是同一个设备指纹,从而被怀疑一直薅羊毛而关联风控,就果断换了指纹浏览器……
- needingcen2026-09-09
和佬友同样的使用场景,今年7月份的时候采购了一批 google 账号,同样涉及到多账号、多点 ip 的登录
先前对 google 相关风控策略没有了解,导致损失惨重…
最近捣鼓中转站,想做到面对 Openai 和 claude 这种黑盒风控大厂,从登录web端的 ip 和 sub2api 的调用节点都是同一个,用指纹浏览器(按照您说的实例概念)每个号独立出来一个实例,专门负责相关 mail 的收发阅读、web 端的拟人调用(就是偶尔自己会用用)、还有 codex 的调用都做到同一个家宽ip。
现在降智这么严重,完全没办法预料到风控策略的问题,还是越谨慎越好