- EzXxY2026-09-14
腾讯草台班子又又又发力了!没有漏洞编号的才可怕: WeWorm
给微信好友打语音通话,不管对方接还是不接,直接控制对方手机执行任意命令(RCE),并向其其他好友传递链式控制大量手机。
安卓、苹果版微信始终都有此漏洞,通话协议内存溢出,终于曝光,可以互相传递的蠕虫病毒来袭,草台班子又又又发力了。
腾讯服务端已修复,但还是要升级到 Android 8.0.77 / iOS 8.0.76。

Calif
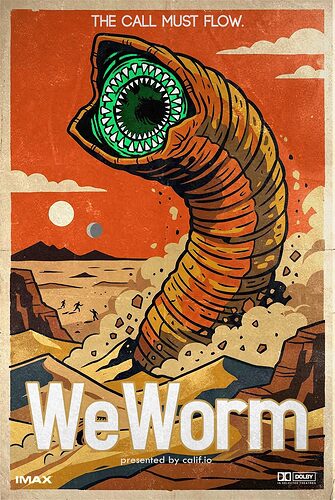
WeWorm
The first zero-click worm to spread through WeChat calls across iOS and Android.
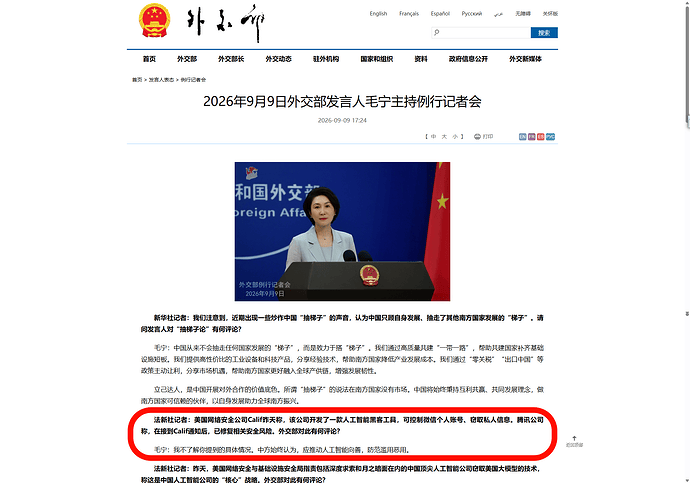
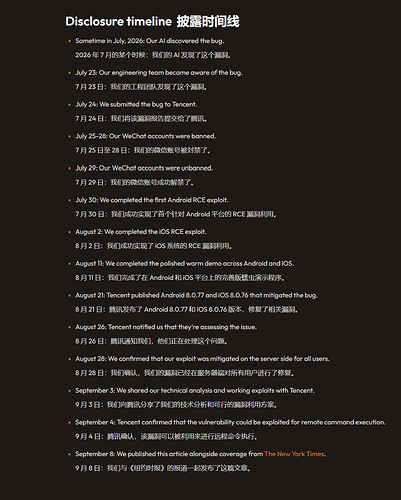 主楼
- EzXxY2026-09-14
1、蠕虫链,安卓与苹果手机互相感染

2、安卓RCE

3、苹果RCE

鸿蒙侥幸躲过一劫?不不不,是他们没测
- Junglecola2026-09-14
我估计鸿蒙这块的功能还没写完呢^-^
- 星渊清梦2026-09-14
现在比较新的鸿蒙已经不是换壳安卓了,这种毛病应该是没有的,往期其他恶性bug与木马等等鸿蒙也抗住了,与其担心鸿蒙也通杀,不如担心鸿蒙到底有没有写这个功能,或者其他更离谱的bug
- WolfHolo2026-09-14
看腾讯的对外说法是服务端修复已经对所有用户生效,用户不需要更新应用或采取其他操作
thestandard.com.hk
China's WeChat makes fix after US firm shows AI hack risk
The operator of Chinese mega-app WeChat said Wednesday it had fixed software weaknesses flagged by a US cybersecurity firm that demonstrated how AI could be used to exploit them.