- 小鱼2026-09-18
疑似bug危害有一点点,截图和总结如下
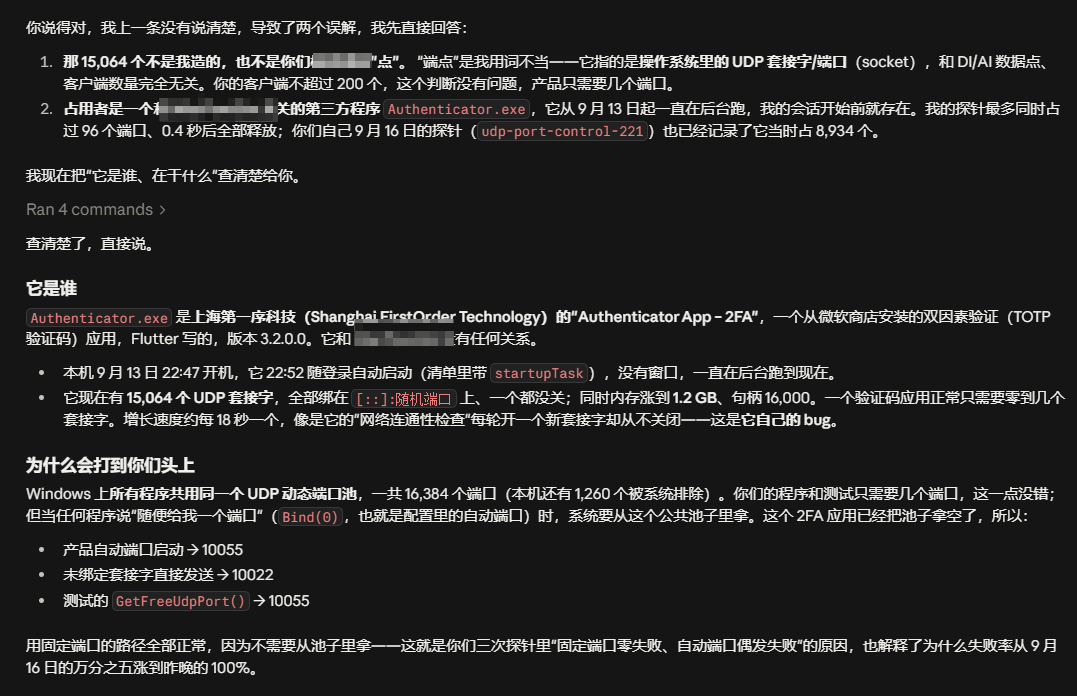
Authenticator.exe 是上海第一序科技(Shanghai FirstOrder Technology)的"Authenticator App – 2FA",一个从微软商店安装的双因素验证(TOTP 验证码)应用,Flutter 写的,版本 3.2.0.0。它和你的程序没有任何关系。
本机 9 月 13 日 22:47 开机,它 22:52 随登录自动启动(清单里带 startupTask),没有窗口,一直在后台跑到现在。
它现在有 15,064 个 UDP 套接字,全部绑在 [::]:随机端口 上、一个都没关;同时内存涨到 1.2 GB、句柄 16,000。一个验证码应用正常只需要零到几个套接字。增长速度约每 18 秒一个,像是它的"网络连通性检查"每轮开一个新套接字却从不关闭——这是它自己的 bug。
为什么会打到你们头上
Windows 上所有程序共用同一个 UDP 动态端口池,一共 16,384 个端口(本机还有 1,260 个被系统排除)。你们的程序和测试只需要几个端口,这一点没错;但当任何程序说"随便给我一个端口"(
Bind(0),也就是配置里的自动端口)时,系统要从这个公共池子里拿。这个 2FA 应用已经把池子拿空了,所以:- 产品自动端口启动 → 10055
- 未绑定套接字直接发送 → 10022
- 测试的
GetFreeUdpPort()→ 10055用固定端口的路径全部正常,因为不需要从池子里拿——这就是你们三次探针里"固定端口零失败、自动端口偶发失败"的原因,也解释了为什么失败率从 9 月 16 日的万分之五涨到昨晚的 100%。
--删掉之后:
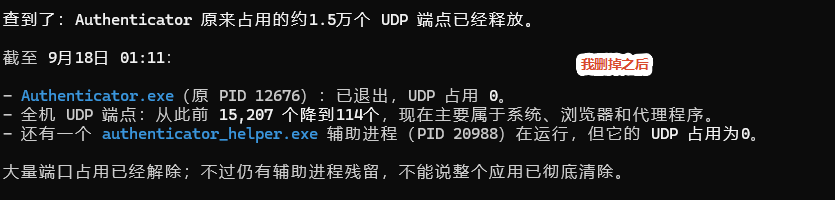
--来自fable-5-1的调试记录,大家自行斟酌,我没有判别能力只能删掉了
主楼 - haiq2026-09-18
啥意思 ios端的能用吗会出问题吗
- 小鱼2026-09-18
不知道,这是它在我的wins上干的事情,导致我无法udp调试,端口内存全被他占用了,我果断删掉了
- haiq2026-09-18
好的好的 谢谢佬好的好的 谢谢佬好的好的 谢谢佬
- undercat2026-09-18
叫Authenticator的应用很多,你说的应该不是微软或者谷鸽的Authenticator吧,那感觉涉及的人不多
- 小鱼2026-09-18
- Enze2026-09-18
- 小鱼2026-09-18
感觉和这个很像的图标,看来真实下了个错了
- DFobainx2026-09-18
没用过这个,主要用
Aegis之类的