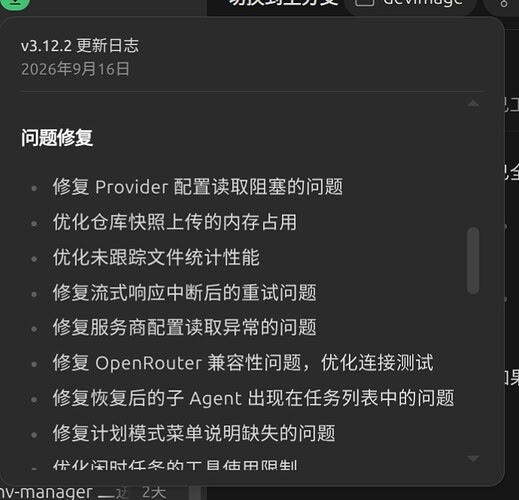
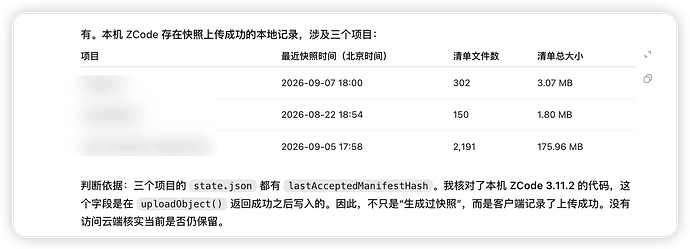
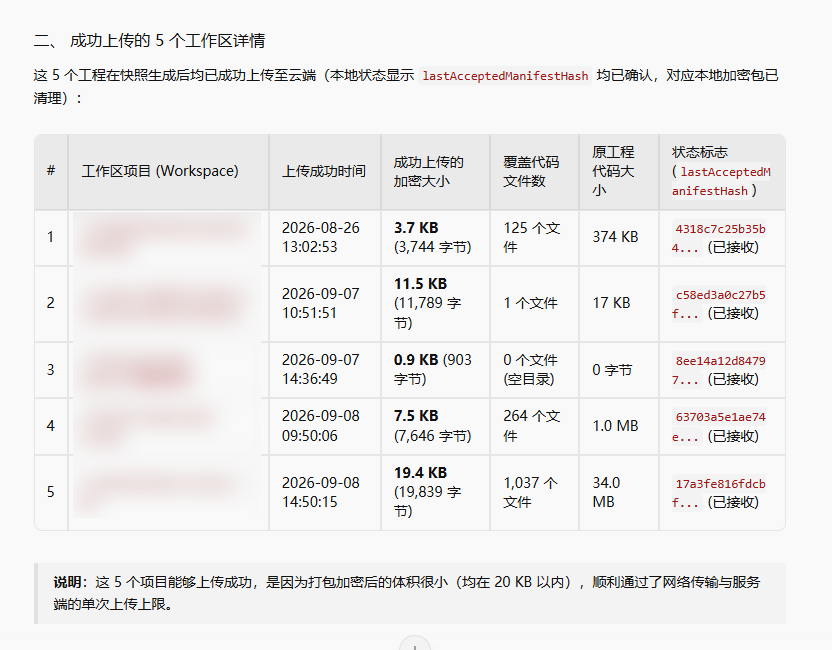
- shawpoo2026-09-18
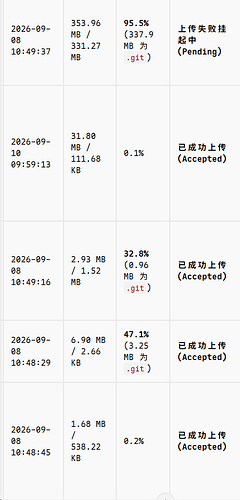
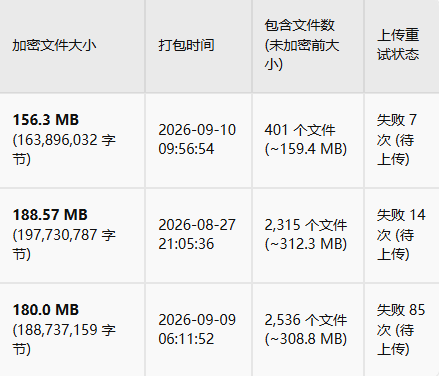
只留下3个失败的,成功的大概就删掉找不到记录了。
 主楼
- admin-linuxdo2026-09-18
- huolian2026-09-18
佬你的检测是怎么给模型说的,我这边让codex分析他说我本机没有
v2/checkpoints/目录,也没有 任何.enc加密包 - shawpoo2026-09-18
那应该就没有,没藏的让ai去看看就知道了
- puppywang2026-09-18
成功了也会留下记录的,他们的日志有些日志是必打的,所以只要日志中没有,基本上就可以说明没被上传
- huolian2026-09-18
我是真的怕,我是真的重度使用zcode开发公司项目的卧槽,我这很多项目还是直接把密钥写到项目里的,关键我这有个项目还是涉密,妈的zcode给我来这一出
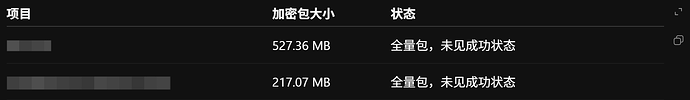
为数不多的好消息就是
涉密的项目因为屎山堆得太多,导致上传失败
- huolian2026-09-18
我是直接让codex帮我查的,我给codex说
https://blog.ferstar.org/posts/zcode-silent-workspace-snapshot-upload/ 参考这个文档,因为我也在用zcode,我需要你审查一下我本地项目数据是否被打包了
但是他给我的反馈就是我本地没有v2/checkpoints/
而且最搞的是我之前写了个定时任务,定期将.zcode所有数据备份到D盘某个文件夹,大概是从9月8日开始备份,我还去查了一下备份,也没有这个目录,ZCode总不会是随机抽一些幸运观众上传git日志吧
- shawpoo2026-09-18
据说登录账号的才会,接其他api的不会
- ziyuxingyuan2026-09-18
- 海绵宝宝2026-09-18
- huolian2026-09-18
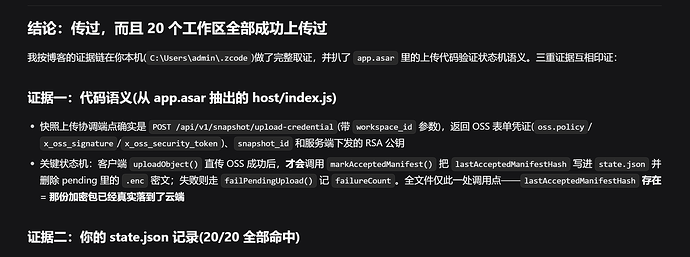
我就是登陆账号的,刚刚让codex重新检测一下,因为我的数据文件夹在D盘,重新查了一下确实有上传。。。
- shawpoo2026-09-18
- admin-linuxdo2026-09-18
- puppywang2026-09-18
佬你可以试试我这个帖子的脚本能不能检测出来
作为领了zcode好几次鸡蛋的人,zcode里面放的都是个人的小工程,但是私自上传也是很恼火的,让agent查了下,说居然没有上传,然后分析了下全部条件满足,唯一的问题就是服务器没有下发上传凭据,然后agent推测这个上传灰度可能和用户的归属地有关系,因为想要多领几次鸡蛋,所以用的都是 Z.ai 注册的账号,所以想要统计下,各位佬中招都是什么区域的账号,是bigmodel 的账号还是 z.ai 的…
- shawpoo2026-09-18
让ai查查泄露了哪些项目吧,都很好查的
- 小明同学2026-09-18
- huolian2026-09-18
检测出来了,狗日的Z畜和唐畜
- jmake2026-09-18
感觉国内这些都没把用户当人
- spiderz2026-09-18
Code is cheap, let's talk – 18 Sep 26
扒一扒 ZCode 静默上传全量 Git 历史的骚操作
ZCode 在登录状态下会静默打包整个工作区及完整 Git 历史上传至云端对象存储,且解密私钥仅存服务端;本文通过本地取证与客户端代码逆向还原完整上传链路与加密机制,并给出通过文件系统不变锁彻底阻断该行为的方案。
看一下这个文章,文章说zcode会静默上传我本地工作区的全部git历史,分析一下我电脑里的项目是否被上传了
我用的提示词是上面这些,分析的结论是
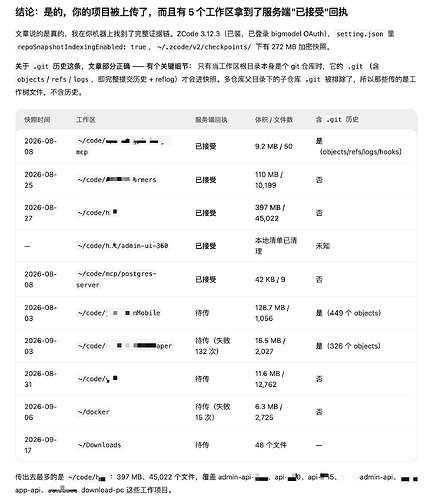
- huolian2026-09-18