哈工程处分20名翻墙学生
2019
- ashford2026-09-23
图片转载自知乎
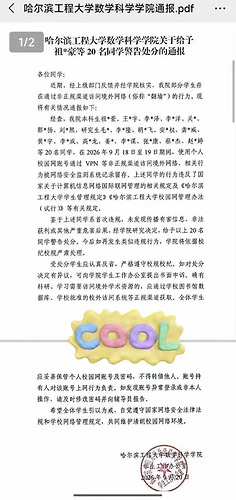
刷知乎看到的消息,比较意外的是居然只有20人。
本人是长期用校园网翻墙的,也看过一些翻墙的基础原理科普视频,目前是靠谷歌云自建节点代理(主要用tuic和vmess),几年了一直没事,但是还是担心有安全风险,所以想请教一下佬友校园网到底是怎么判定翻墙的,以及有没有什么降低风险的安全措施
主楼 - ermirshyti2026-09-23
乍一看,还以为是翻墙到校外的呢
- 天圣2026-09-23
我还以为是军训的时候翻墙离开学校的呢
- gethub2026-09-23
我以为是围墙,原来是这个
 所见即所得2026-09-23
热点吧,不然也不知道现在判断标准
- Scheme2026-09-23
- Yiyabo!2026-09-23
我不相信哈工程只有20个翻墙的。很多优秀的资源都是在外网,国内很多时候直连GitHub都不行。搞这种不知道哈工程领导班子怎么想的。要么就是说看黄之类的,我感觉正常的学习和使用AI不至于。计算机专业的学生不会翻墙我都不知道平日里学啥哇,真就是bilibili大学嘛…
- Atoz_032026-09-23
只要是用附近基站都能看见
- 汉武帝(的大熊猫)2026-09-23
每天固定几个端口从国外下载几十个GB^-^。。傻子都看出来了
- GPLer-linuxdo2026-09-23
不是哈工大问题不大,主要应该还是杀鸡儆猴,要么技术不到家要么被举报了,只能说怕别用用别怕
- QARAKU2026-09-23
(帖子已被作者删除)
- 二世皇2026-09-23
(帖子已被作者删除)
- vzld2026-09-23
学校里要翻墙也别用校园网啊……
- puppywang2026-09-23
哈工程有相当多的涉密项目,严格一点也很正常,而且学校说了有学校批准的校外访问系统,在学校还是需要好好遵纪守法的
- Stesla2026-09-23
最近应该是统一要求吧,很多学校开始抓这个,很多学校的网关审计都是深信服,什么深度包检测和dns泄露检测,甚至都能知道你的机场是什么。
我看过我本科学弟发的他们发的文件,访问gmail也被检测到了。用的什么机场什么云,而且有些机场ss协议有漏洞,对于墙来说都是透明的了,国内几个中转机也被标记过了。
切记开doh或者dot,谨防dns泄露,能不选ss和trojan协议就不选,优先vless+reality。webrtc能禁止就禁止。尽量不要选择国内能搜到的机场,能自建或者拼车最好
- 沐风笙2026-09-23
有没有可能是因为学校的军工背景呢
- Hokkaido2026-09-23
在校经常用校园网翻墙,无事发生,可能是老师都知道但懒得管。可能国防七子管得严 ^-^
- Xer562026-09-23
正常使用 reality 协议不会被识别出来,只能通过行为识别,或者中间人信任证书解数据包识别,只要连接校园网不是那种安装系统证书,正常识别不出来。
- luoxiaoxin2026-09-23
(帖子已被作者删除)
- zy2026-09-23
这种学校性质特殊不让翻很正常,像原来我读书的学校,老师讲课都要翻 ^-^