- 二哈2026-09-25
众所周知,在当前的情况下。某些公司窃取用户数据已经成为了日常,并且愈发恶劣。在这个中美竞赛的背景下,司法追究也非常难。从原理上来讲,我们能不能发明一个大模型的端到端加密技术?使得服务提供商看不见具体的明文对话。在各种 key 密钥盛行的情况下,与 AI 沟通的下,上传是不可避免的事情。我们不能乞求服务器提供商的道德品质。
主楼 - daweidai2026-09-25
直接租算力的话倒是有可能实现。
- PaoPao2026-09-25
模型厂商如果愿意,那么完全可以做到,如果不愿意,那就没办法。如果你指的是防止中转站偷窥,唯一的办法可能要从硬件层面入手
- ADes2026-09-25
你这只能防中转站,模型厂商肯定能看到,因为大模型听命于他们
- jinyu302026-09-25
模型厂肯定是能看到原文的,只能防中转,防不了Z/
- 天则则2026-09-25
- soundfuture2026-09-25
对于供应商来说,只要供应商不同意,那么理论上应该是不可能的。我记得类似的技术应该是同态加密之类的,但是据我的认识,那个的应用场景非常有限。而当前的LLM需要明文输入prompt才能进行推理和工作,这表明当前的LLM的训练方式就要求必须解析出明文,而只要能解析出明文供应商肯定就能拿到。除非存在技术革新使得LLM内部做解密,但是无论是出于类似加密技术的局限性还是对LLM基于概率的预测方式,这目前来看似乎都是不可能的
- beautifulrem2026-09-25
有人做的,主要就是开源模型可以在TEE里安全环境里面进行推理(可以自搜venice.ai),可以实现完全匿名。但是OA公司这种闭源模型没办法。
- windsing2026-09-25
可以了解一下这个
docs.privatemode.ai
Overview | Privatemode
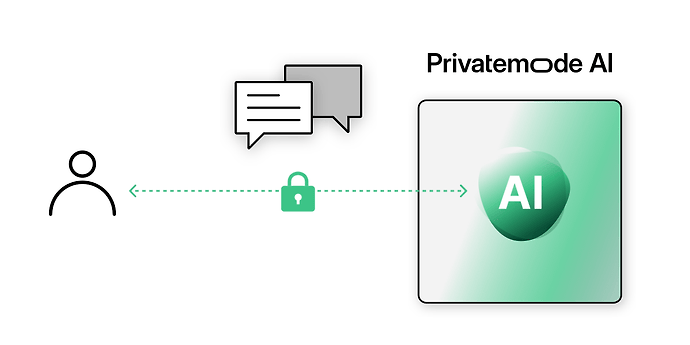
Overview of the Privatemode architecture: client proxy, confidential computing environments, attestation, and end-to-end encryption.
- wangyj2026-09-25
学术界有相关研究呀,同态加密,密文状态也可以乘加运算。大模型厂商、云厂商没有理由要你的明文。只不过学术是学术,离大范围应用还远得很。