CPA被人盗用了
2511
- dikdkn2026-09-28
我的CPA是部署在一个阿里云的香港机子上,今天上CPA后台管理看额度直接被刷爆了。
然后我马上把密钥改了,我自己也不懂是怎么泄露了密钥,就让ai对着日志查了一下发现有一个陌生IP的大量请求记录。我的CPA是暴露在公网的,我嫌麻烦也不懂这方面知识就随便弄,以后还是要加点防护,或者不对公网暴露。对于这种情况大家有什么反制手段吗
下面是我用ai检查的情况
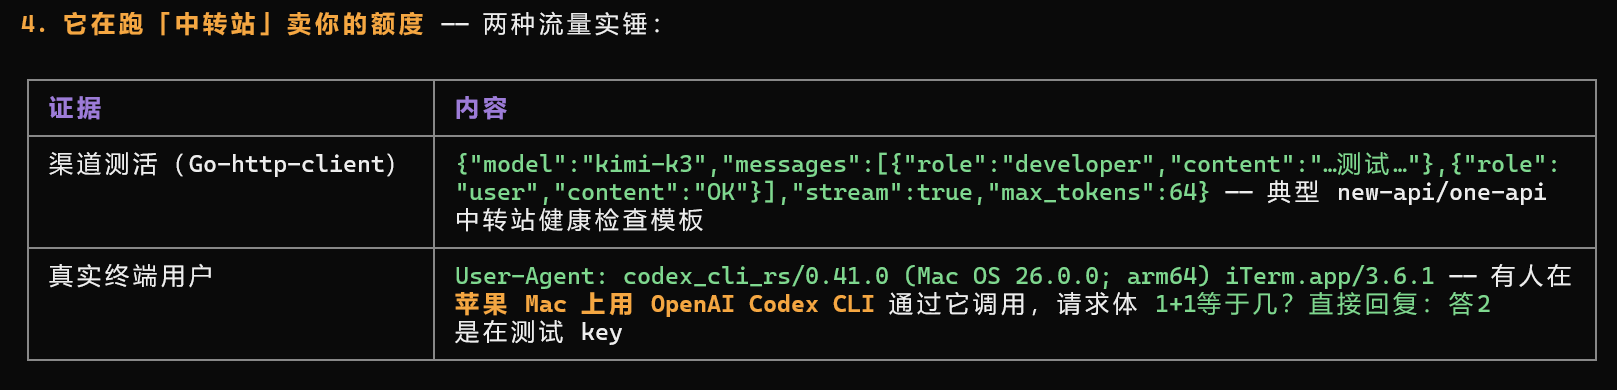 主楼
- Cheng2026-09-28
限制IP访问,加限制,错误三次永封IP,我以前也发过,现在直接cpa只内网可以调用了
- AIYao2026-09-28
密钥泄露了没什么办法吧,这种只能限制密钥额度。
- Dodo2026-09-28
我也被搞过一次,反代域名之后就没有过
- ruyu2026-09-28
我是这样所有的反代都放在落地机上面,访问只能通过线路机分流去拉
- 上界司命2026-09-28
反代域名+端口定时脚本限制仅自有ip可访问,自有ip通过ddns解析到域名去
- 古咕顾2026-09-28
服务器也检查下,别被人家留了后门
- dikdkn2026-09-28
服务器我也看了没问题,谢谢佬提醒
- xmk20252026-09-28
不嫌麻烦,就设置禁止所有ip访问。每次要访问的时候,把自己的IP写到允许访问的白名单
- dikdkn2026-09-28
感谢佬,这个倒是不错我等会去试试
- dikdkn2026-09-28
我只会到控制台禁用IP和加白名单,所以感觉每次要登录到控制台很麻烦
- Charles2026-09-28
大概率不是秘钥泄露,估计是cpa配置的问题,让ai好好查查