- 樱井咲夜2026-09-30
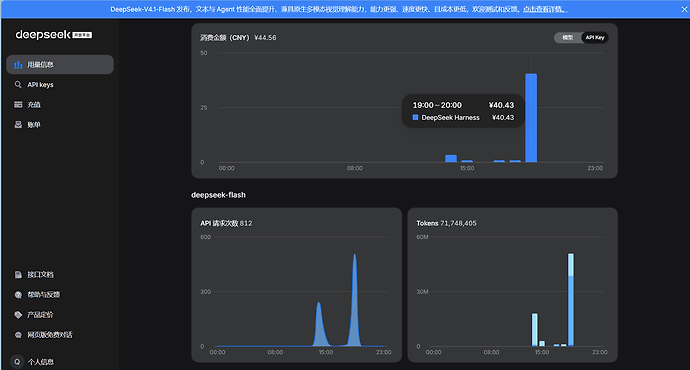


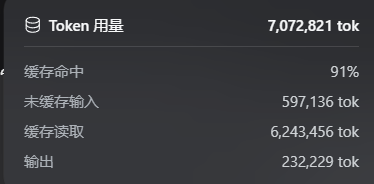
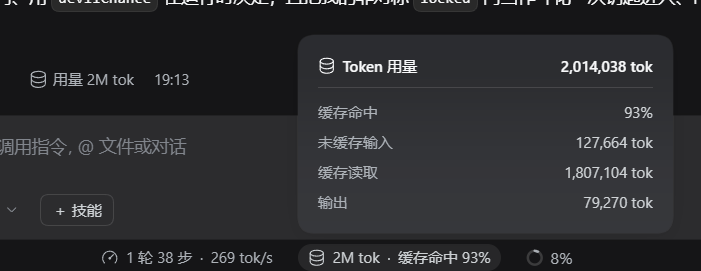
如图所示在我今天早上登录deepseek桌面端之后,在我不知情的情况下突然多出来的一个apikey
看上去也不是很不正常的情况吧……毕竟是给客户端专用的api
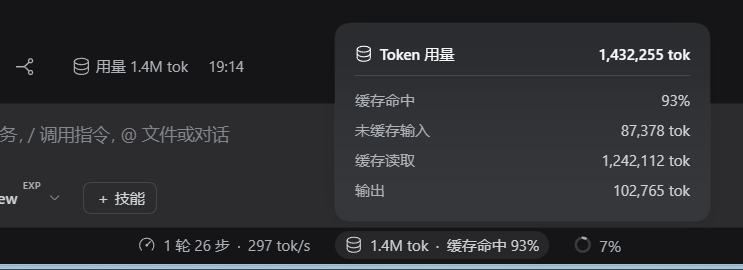
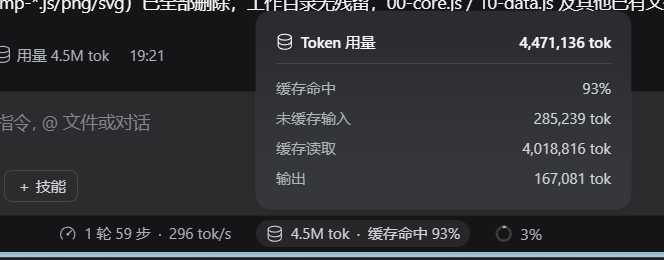
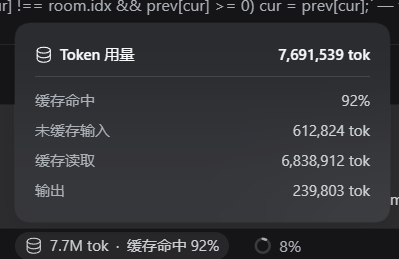
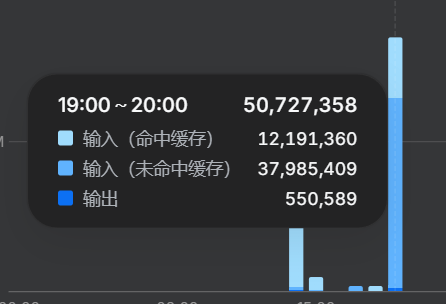
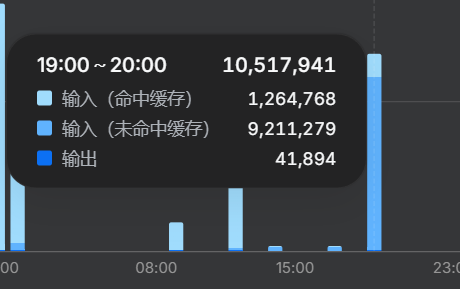
不过就在刚刚,我在网页端(并没有打开桌面端!)的情况下,正在跑任务的时候……突然这个api就开始被大量使用!
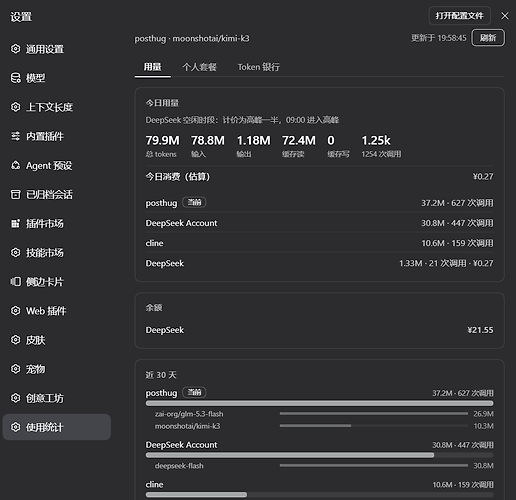
可是我网页端只用了这些啊?之后我意识到了api可能泄漏了,于是打开开放平台寻找需要删除的api,然后看到是这个无法删除的api在吃我的token!
当时还只是被盗刷了10元左右,等到我注意到这个只能通过登出所有设备才能退出时,就已经消耗了40了……
根据描述,这个api只能在桌面端使用吧……(不过似乎网页端也可以使用)
有没有知道的大佬可以帮忙推理一下到底发生了什么?
主楼 - Gehenna2026-09-30
API KEY应该只能在官网控制台才能生成吧,是不是账号密码被盗了?
- 樱井咲夜2026-09-30
似乎是在登录桌面端的时候这个apikey就自动生成了
- Gehenna2026-09-30
那只有可能是你用dsh网页搜索或者子代理用到了deepseek模型了
- 樱井咲夜2026-09-30
(帖子已被作者删除)
- koutelu2026-09-30
看对话日志,deepseek-account是走的dsh的key,deepseek-official走的是自定义的key。dsh桌面版生成key之后,web能读取并使用这个key的。
- 星光熠熠2026-09-30
你网页端是指dsh web吗?
deepseek harness桌面端和deepseek harness web 共用配置文件
桌面端登录的时候就已经切换到了桌面端key并写入了共用配置文件。
可能是你自己用的。
- 樱井咲夜2026-09-30
- 樱井咲夜2026-09-30
我是有过这种想法,但是找不到具体是在哪里使用的所以有点疑惑
- 星光熠熠2026-09-30
桌面端和web端没什么区别,桌面端也只是套了个壳子的web端,共用配置文件。
- 樱井咲夜2026-09-30
- 樱井咲夜2026-09-30