- Bainily_Mu2026-09-07
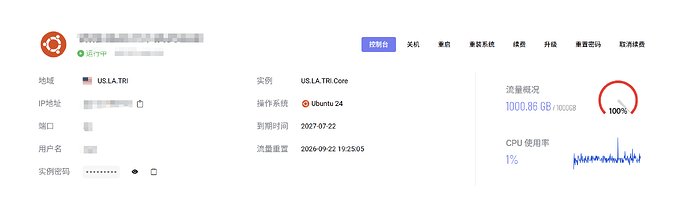
如图Vmiss的节点,一天刷光1000G,让codex做了一些加固,但是似乎没生效还是被打野了,求助各位佬有没有加固教程
主楼 - 1024bytes2026-09-07
节点都是有密码加密的怎么会被打野?面板问题?共享问题?安装脚本问题?
- Bainily_Mu2026-09-07
不清楚,用codex 搭建了个3x-ui 面板,配置了一个节点和订阅, 主要是流量用完了,登上去了也不知道怎么查,平时这个问题都是交给AI查的
- moon2026-09-07
佬只能先拉闸吧,再找原因了吧,看那个用的量大
- TGRonin2026-09-07
是怎么给打野了,单纯是节点给别人偷到了,还是说小鸡直接给爆破了?而且节点不是都有一系列的加密吗,怎么会这么简单就给打野到。
- Bainily_Mu2026-09-07
也有可能被爆,但是这个概率很低,我做了fail2ban了
- pink2026-09-07
佬 是不是用脚本搭的,有些脚本有后门
- Bainily_Mu2026-09-07
一天秒没,担心下个周期还没看呢流量就光了
- 就不告诉你2026-09-07
不要用那些面板,不要偷别人域名(尤其是过CDN的)
- Bainily_Mu2026-09-07
让codex git拉的3x-ui搭的,我有两三个其他小鸡的节点,就这个被爆了
- Bainily_Mu2026-09-07
vless不是一定要指定SNI吗?这个算偷不,SNI指定的cloudflare
- pink2026-09-07
3x-ui好像前段时间被曝出有漏洞
- Finn2026-09-07
破案了,你接入cf被当优选ip了,域名是不能偷套了cf的
- TGRonin2026-09-07
我自己有6,7个自建的节点,也只是做了基本的防护,从来都没给打野到。想一想是不是以前给别人分享过。还有个可能是reality盗用了CDN的SNI,直接给刷爆了。
- 就不告诉你2026-09-07
- sihasiha2026-09-07
弱密码;sni偷的套了cf的域名
- Piao2026-09-07
- lemon2026-09-07
你去隔壁看一下 前几天也是有一个佬友 sni用了cf 被当优选节点了
而且 这个问题很久了 自建的时候都是默认避免的 佬友注意一下吧
另外 至于小鸡被爆破 ssh换端口 禁止密码登录 开启密钥登录 可以防止百分之99
- huohuo2026-09-07
应该是cf给你投了,伪装域名不要用过cdn的
- LenGary2026-09-21
一般教程不都是让偷微软或者苹果吗?怎么去看这个域名套没套cf呢?