- Zigzag3天前
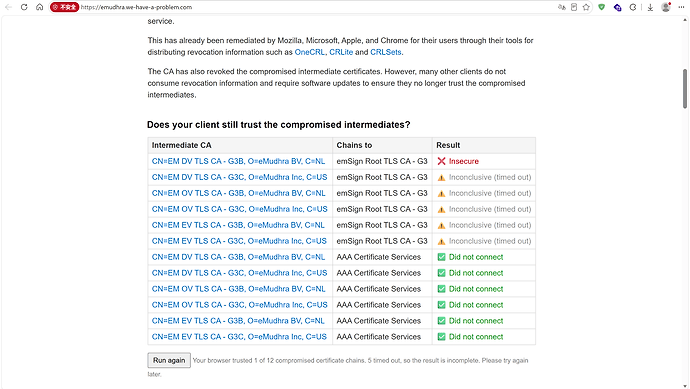
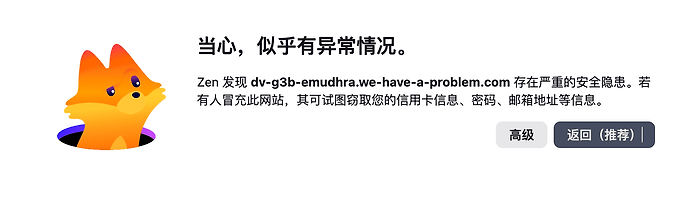
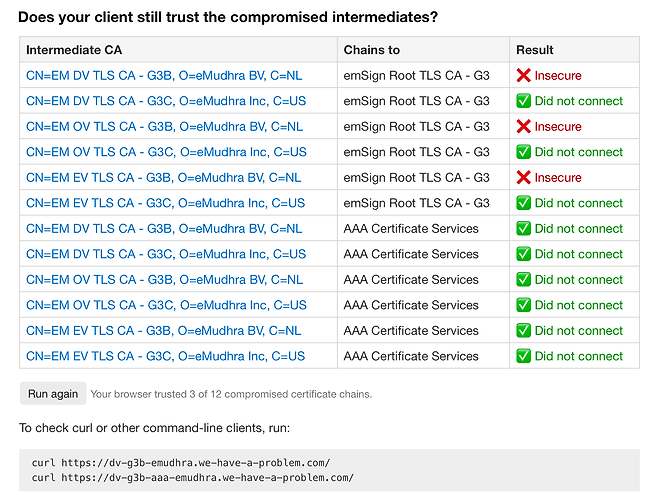
首先,可以试一下是否可以打开 https://dv-g3b-emudhra.we-have-a-problem.com 这个网站(或者官方的:https://emudhra.we-have-a-problem.com,这个更详细的披露泄露的密钥哪些被你信任),这个网站使用了理应不被信任的证书,如果可以打开,便说明你的浏览器已经不安全了。
不安全的示例如下:

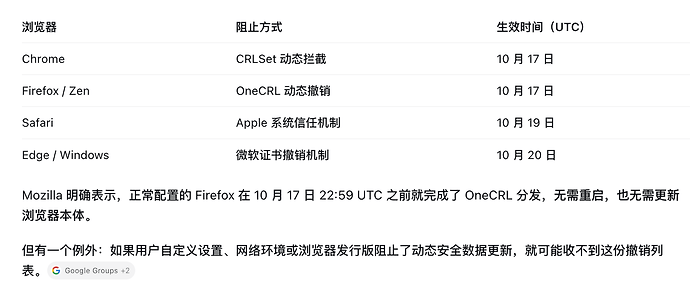
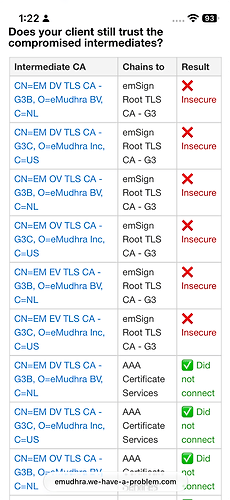
绝大部分浏览器已经做出反应,如果你是chrome 或者 基于 firefox 内核的,不需要更新已经下发了撤销信任,如:
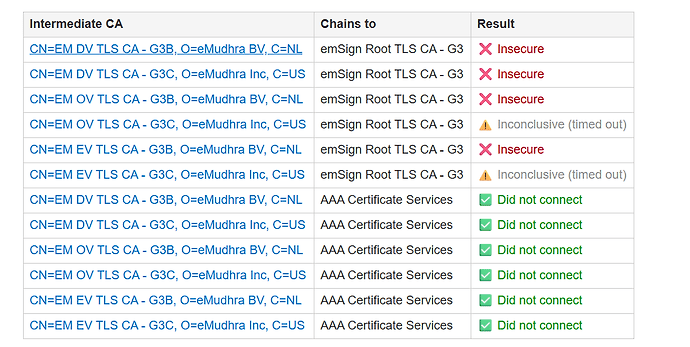
当然,在我的 mac 上测试(关闭 https 流量过滤),safari 似乎目前没有完全撤销掉全部的证书信任,还有三个:
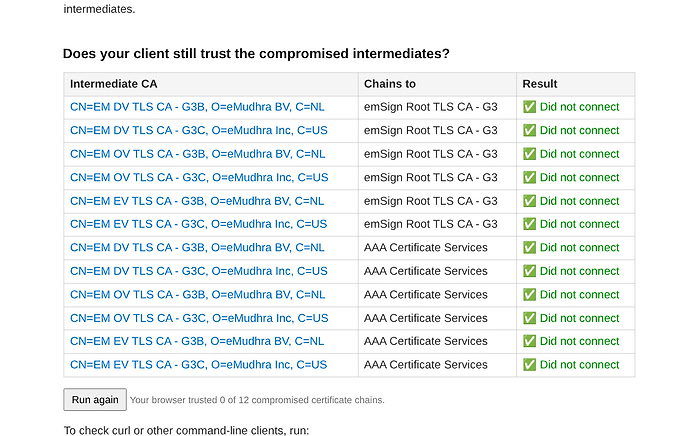
如果是下图则是可靠的:
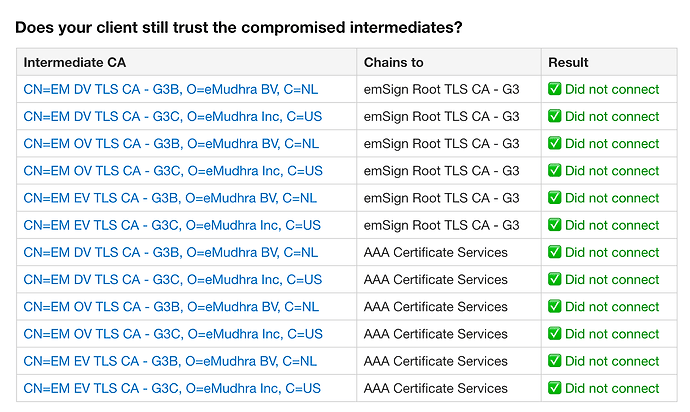
这就要说到重点了,我在 mac 与 linux 使用 adguard desktop,使用的是 Adguard 的 CA 证书,这导致我的信任链转移到 Adguard 的证书验证上,然而这次 Adguard 似乎是反应不够迅速,导致这些证书仍然被信任:
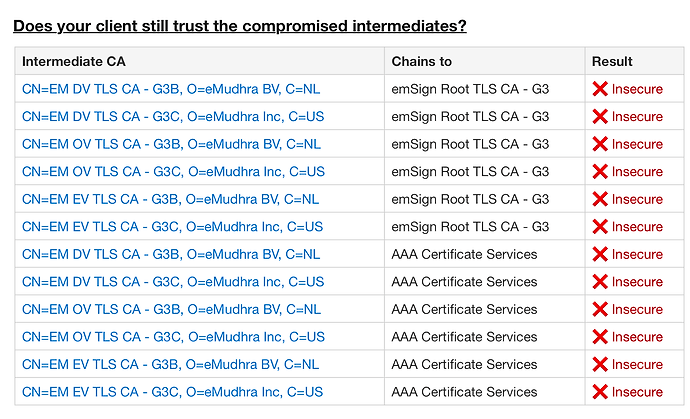
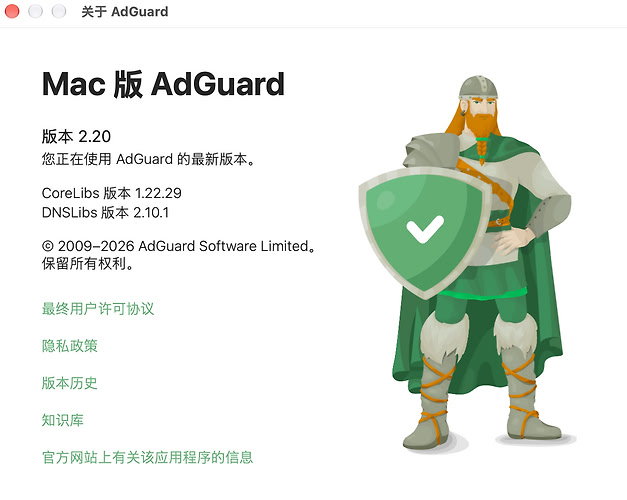
我的版本甚至是最新的,已经启用了CRLite 支持,用于实时验证证书。
所以,如果使用基于 https 流量过滤(即中间人攻击的)广告屏蔽器(比方圈 X)仍需注意是否会触发类似的行为,但我没买圈 X,用的是另一个小众软件就不点出名字了:
 主楼
- 🐟3天前
- KV-443天前
AdGuard安卓昨天有更新了,就是更新这个证书移除的问题,不过其他系统的AdGuard好像还没
adguard.com
版本历史 | AdGuard
下载并了解 AdGuard 版本 — 最新版本,释放日期,版本历史,不定,功能等。
- 欧拉线3天前
- 🐟3天前
- Zigzag3天前
- 丛雨3天前
- DFobainx3天前
Python Certifi 的本地验证方法:```
import requests
import certifiprint("当前 certifi 路径:", certifi.where())
print("当前 certifi 版本:", certifi.__version__)url = "https://dv-g3b-emudhra.we-have-a-problem.com/"
try:
response = requests.get(url, timeout=10)
print(f"⚠️ 警告:连接成功,状态码 {response.status_code}。certifi 可能仍未生效,或环境变量覆盖了证书路径。")
except requests.exceptions.SSLError as e:
print("✅ 安全:请求被 SSL 证书验证错误拦截。")
print("错误详情:", e)
except Exception as e:
print(f"发生其他错误(非 SSL 验证问题): {e}")有装杀毒软件的基本在浏览器就被拦截了 就怕自带 pem 没更新 - 小牛屌屌3天前