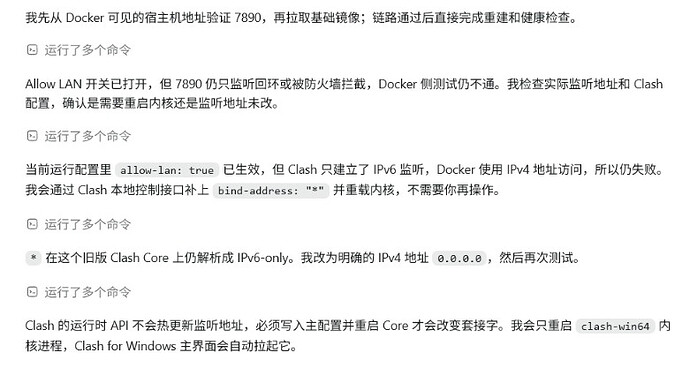
询问一下wsl网络问题
6019
- JH2026-07-21
本机clash tun+系统代理模式都打开
wsl2为mirror模式
wsl2内无法使用额外的代理
简单来讲就是wsl的ip一直固定是clash的节点,无法跑需要外置代理的项目
curl+代理直接无法访问
wsl改为nat也没用
不知道有没有佬有一样的问题,被这个困扰好久了
主楼 - 落_尘2026-07-21
启动wsl的前,先把代理关闭了~然后再开代理和tun模式~关闭后先看看wsl网能不通~
- Moriarty2026-07-21
- repo2026-07-21
佬友,wsl2 网络为 mirror 模式的时候,宿主机可不可以访问外网呢?此时 wsl 的 ip 和宿主机的 ip 分别是什么?
- JH2026-07-21
我的clash MTU一直都是1500啊
- JH2026-07-21
不开启clash,wsl ip 192.168.0.4 宿主机ip 192.168.0.4 正常访问外网
开启clash wsl ip 192.168.0.4 会附加一个eth4网卡,ip是198.18.0.1 实测外网IP为clash的代理IP 宿主机ip 192.168.0.4 tun网卡198.18.0.1 正常访问外网 此时wsl内网络由clash接管,走198.18.0.6也就是clash那个tun网卡
- kcxzQ6xZnm2026-07-21
如果你不嫌麻烦,你可以把 mihomo 装在 wsl 里启动,这样从根源解决问题
- JH2026-07-21
我的需求是wsl需要走clash代理,然后再走额外的http/socks代理,因为代理池需要境外网络访问
- 九日2026-07-21
(帖子已被作者删除)
- kcxzQ6xZnm2026-07-21
- JH2026-07-21
确实没办法,如果本地直接走代理池的话,基本上是不通的
- Singularity2026-07-21
你的需求应该用链式代理啊,为啥会觉得系统代理和tun能混套。
- 假的2026-07-21
- JH2026-07-21
我以为开了TUN之后走那个TUN网卡可以直接再套一层代理,就没用链式
- kcxzQ6xZnm2026-07-21
我突然想到了,其实本质上还是配置 代理链
你本地 wsl 里启动 mihomo 挂代理池文件,暴露 127:7890
然后 proxychains 里配置 strict_chain 走代理链
出网代理 → mihomo 代理
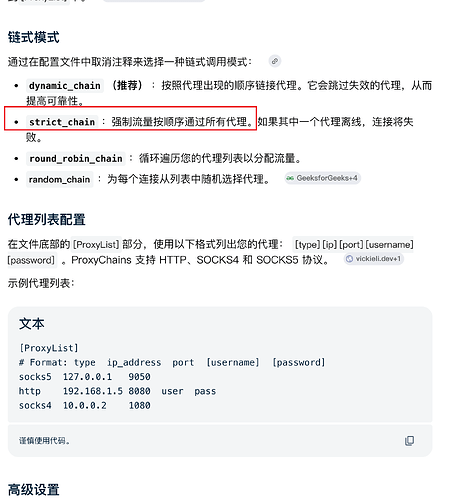
这样试试呢
- JH2026-07-21
昨天尝试过了,这个方法无效,WSL开mirrored之后继承本机网卡,然后会默认走tun网卡,跟走不走lan没关系,开启/关闭都是一样的
- kcxzQ6xZnm2026-07-21
就和 gui 的 proxifier 的代理链一个路子,不过在 cli 里用 proxychains 实现
- Singularity2026-07-21
- 头像是薯条2026-07-21
我之前也遇到各种问题,现在用 nat 挺稳的
- JH2026-07-21
这个我昨天改为NAT还是无效,一样的问题