- tony72026-07-22
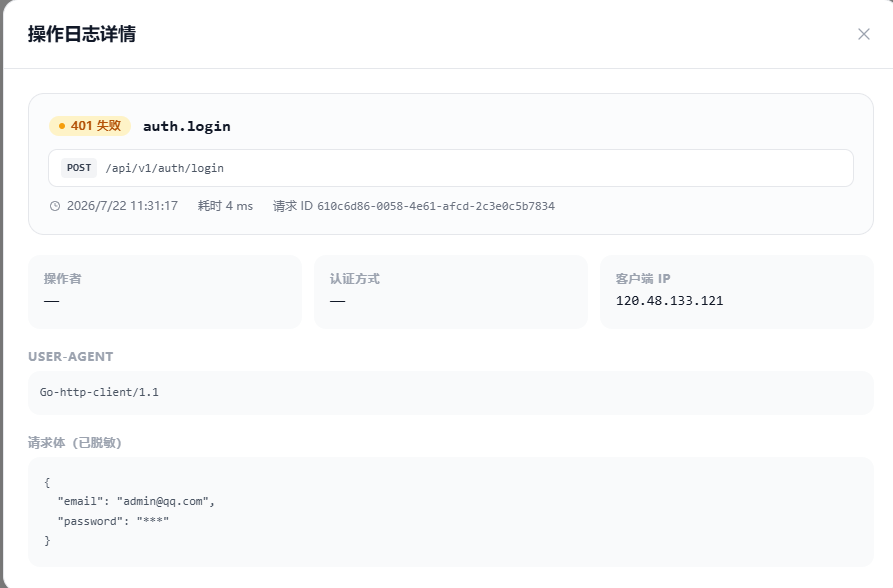
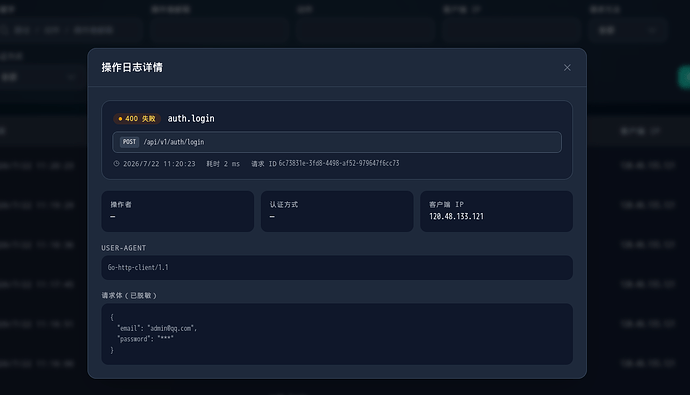
自己搞的中转站,系统是 sub2api, 活跃用户算我才4-5个人,但是我这两天发现操作日志中有尝试登录的信息。
看到是 python 和 golang 相关的爬虫应该。
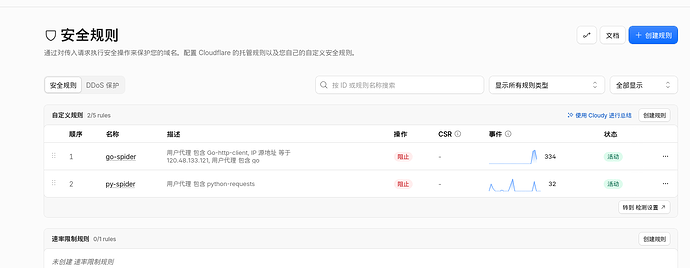
我在 cf 的的安全规则中设置了,user-agent or 有事件记录,
我想这样的情况下应该是被 cf 阻止的,原站不应该被访问到才是。
是我哪里的设置存在错误吗?
 主楼
- 997sama2026-07-22
- ten2six2026-07-22
加钱,上高防服务器,问题就迎刃而解了
- tony72026-07-22
问了,感觉没说出来什么像样的原因和方案
- 酒寄彩叶2026-07-22
直接打到源地址上了?或者对api接口没套上cf
- tony72026-07-22
这个感觉其实和高防没有多大的关系
- fffeeennnggg2026-07-22
- tony72026-07-22
我站点套的 cf ,应该没有暴露 ip
- tony72026-07-22
奇怪了,咱们日志里的客户端 ip 一样。
- jailhouse2026-07-22
并不是你不暴露ip就不能通过ip访问了,这种都是全网无差别扫描,你可以加个反代只能通过域名访问
- biuaxia2026-07-22
应该是批量扫sub2api、newapi发现的源站,那些脚本小子,加强安全策略和账号密码设置复杂些。再不济可以用waf之类的加强站点防控。说白了就是忽略即可
- tony72026-07-22
具体怎么设置呢,我这个服务器上还有自己的博客,IP 应该不能直接访问中转站的
 鲨鱼飞机2026-07-22
问题不大,这个useragent很正常。 最多算是批量撒网
- Hecatia2026-07-22
我的17号开始就有人开始试 我也不是默认的admin账号 还开了2fa
- biuaxia2026-07-22
长亭雷池waf,或者宝塔啥的都有自带的吧(ps:好久没用),或者问问codex有没有开源免费的,维护好规则搞一套上去
- tony72026-07-22
密码的东西我还是比较在意的,所以问题应该不大,我就是疑惑 cf 没防住,然后被骚扰难受
- biuaxia2026-07-22
不要怀疑cf应该不是他的锅^-^应该就是你源站特征被人批量扫到了而已
- 酒寄彩叶2026-07-22
服务器设置白名单只让cf的ip段回源就行
- boys_boyboy2026-07-22
建议管理后台直接放到内网,然后隧道转发出来就可以。
- EdenOS2026-07-22
我的也有,直接让小龙虾加点自动ban ip的功能了