- crb10252026-07-21
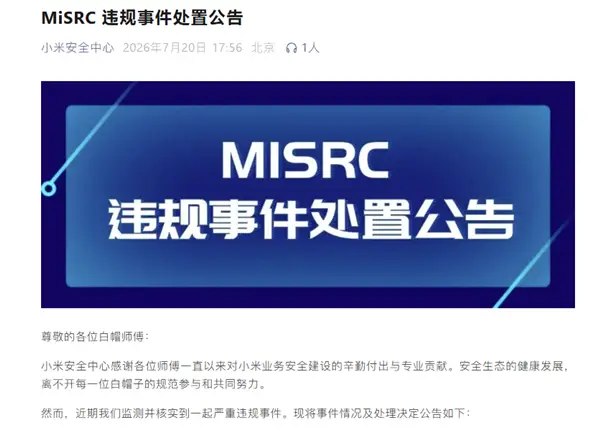
小米安全中心 7 月 20 日发布公告称,6 月 26 日处置一起大规模业务入侵事件时,白帽刘某通过 MiSRC 提交漏洞报告,但核查认定其并非合规挖洞,而是实施了实质性非法入侵,越过安全测试授权边界。
小米决定取消其本次提交漏洞的全部奖励,相关漏洞不计入任何荣誉或排名,并对事件公开通报。公告称,该行为违反《小米安全中心安全漏洞奖励规则 V10.0》,公司保留依法追究法律责任的权利。

sohu.com
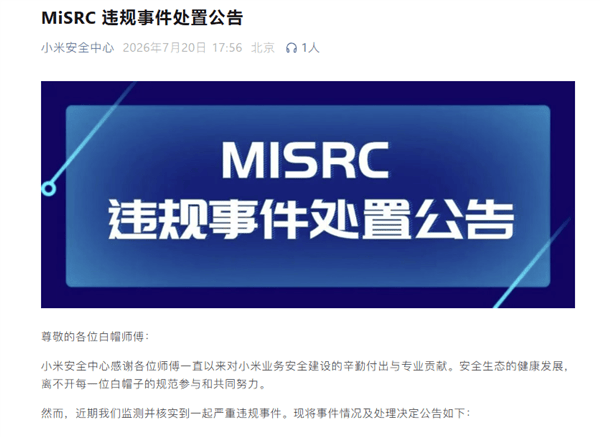
白帽子违规入侵系统!小米:取消所有奖励 保留追责权利
快科技7月20日消息,小米安全中心今天发布一份《MiSRC违规事件处置公告》,通报一起白帽子越权入侵系统的严重违规事件,并公布全套处罚与行业警示内容。该行为违反《小米安全中心安全漏洞奖励规则V10.0》,规则…
主楼 - 三月七2026-07-21
- TechnologyStar2026-07-21
 ump902026-07-21
给国内这些SRC提交漏洞像是在自己白打工还要吃屎
- 虹夏2026-07-21
- Muse2026-07-21
上次站内佬友给厂商反馈BUG,帖子下我预判回复“内部已知” ^-^ 剧情还是按照预定走向来的
- 水很深2026-07-21
- 雪梨纽西兰希思露甘奶迪2026-07-21
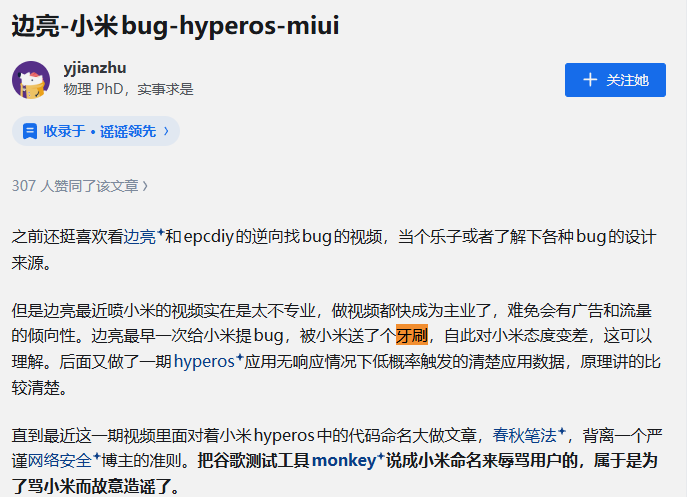
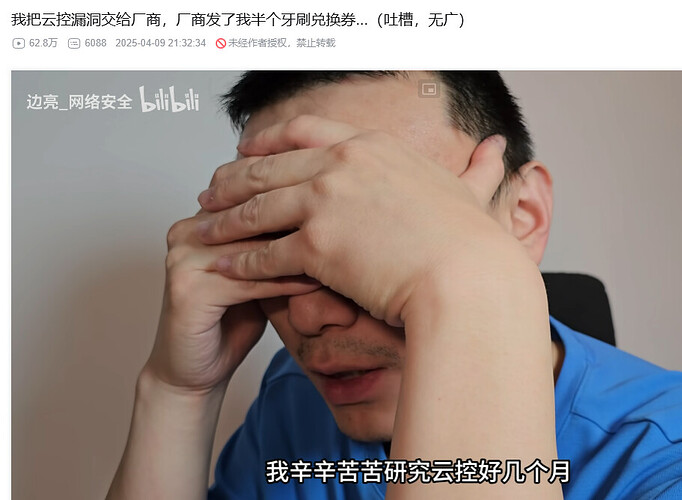
边亮同款牙刷奖励也被没收了,悲(
- ius2026-07-21
src比做黑产还高风险。起码黑产知道自己犯法了 ^-^
- blacksein2026-07-21
- www-data2026-07-21
所以我一向主张挖到洞要么放生,要么匿名公开。不管怎么样都是有利于网安生态。鸟尽弓藏,兔死狗烹。
- g-sun2026-07-21
这个人大概率越界了,我以前接触过一个国内知名白帽子,一线那种,他们经常会有越界的行为.我认识的这位,小米送了他一部手机.
无伤大雅的,一般就私下说一声,如果触碰了敏感的代码数据等,可能就会被送进去.
这种大厂安全负责人,很多都是上岸的黑客,小米之前云部门负责人就是,比通告里面这位更有名.
- riky2026-07-22
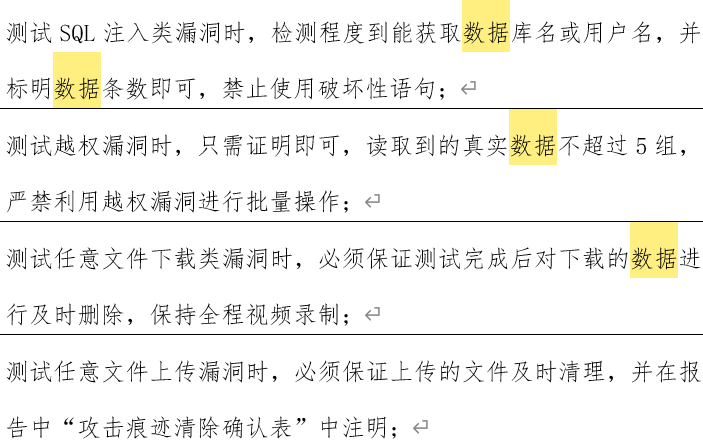
什么叫越界呢? 不越界如何发现问题? 要人找漏洞,还得蒙着眼睛捆住手脚去找吗? 不太懂这个行当。
- CaRbMc2026-07-22
- riky2026-07-22
我理解,我如果要证明漏洞就得成功访问数据库,那我都访问了,你说我dunmp不dump有什么区别呢? 我没访问就可能是不能访问,就不能证明漏洞,很尴尬啊。
- x_LDA2026-07-22
- CaRbMc2026-07-22
我理解,我如果要证明漏洞就得成功访问数据库,那我都访问了,你说我dunmp不dump有什么区别呢? 我没访问就可能是不能访问,就不能证明漏洞,很尴尬啊。
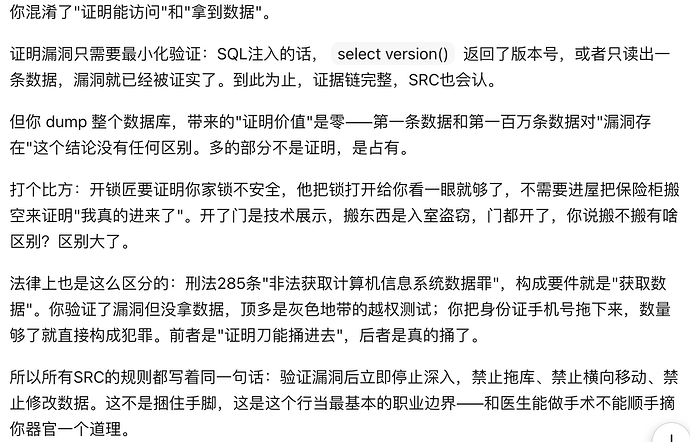
核心问题是你并不了解行业一般的“界”在那里,在你看来,发现漏洞本身就是“界”了,界不对