- cwdd2026-09-06
系统:openwrt
插件1:Adguardhome
插件2:openclash
大神请给建议,小白请投喂鸡腿。 ^-^
我说的是思路,不是详细步骤,因为ad和op需要设置的东西很多,一下子要上传很多图片 ^-^
Ad设置重定向53端口(这点非常重要,是让Ad接管53全部DNS端口)
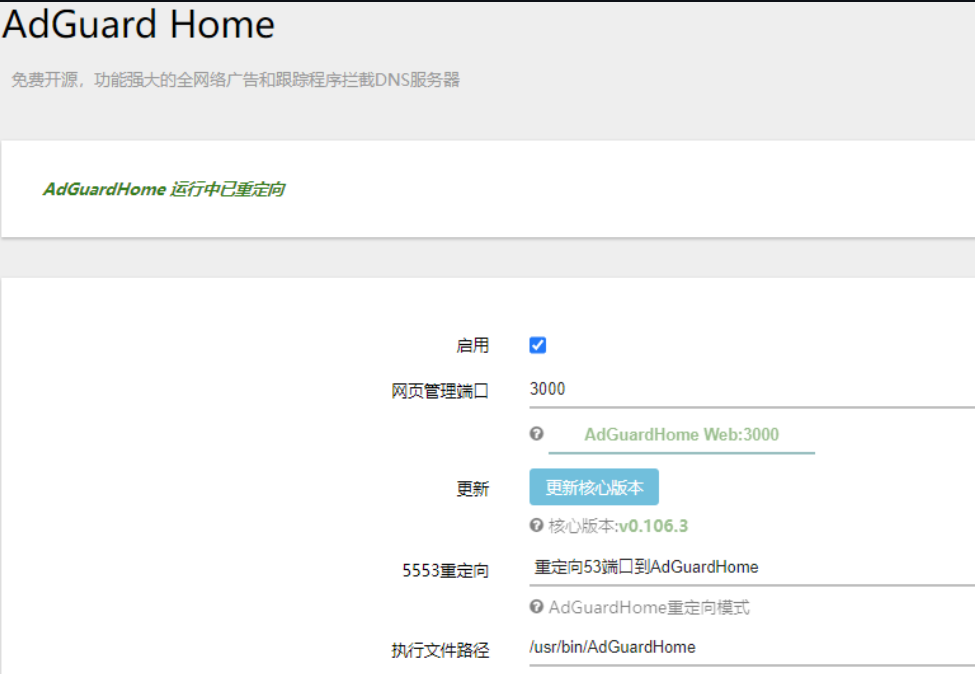
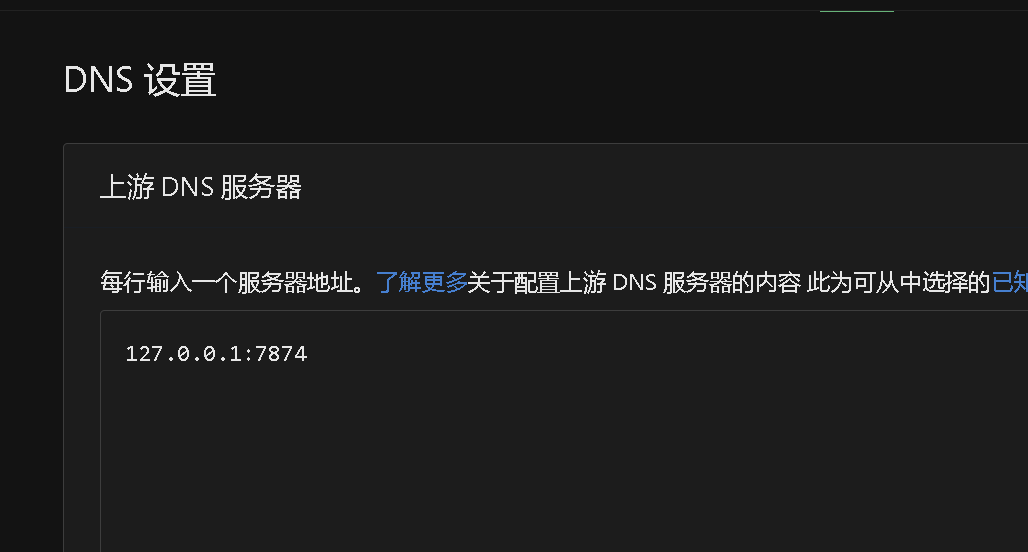
上游DNS服务器,直接安排127.0.0.1:7874(127.0.0.1:7874这是openclash的)
意思就是说:上游DNS服务器,现在是open clash(127.0.0.1:7874=openclash)
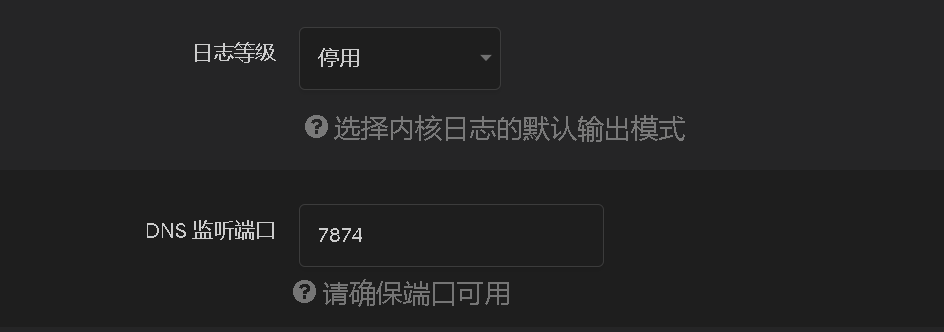
这是openclash的7874监听端口:
重点来了:
直接开启Fke-IP模式(必须要这个模式)
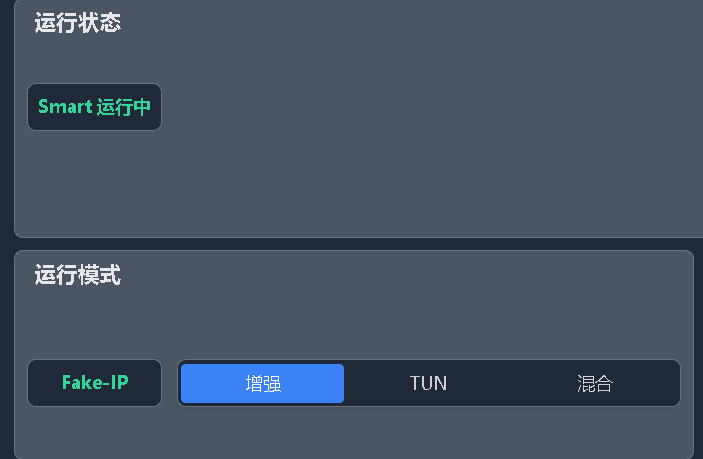
开启Fake-IP模式后Nameserver和Fallback直接什么都不填写
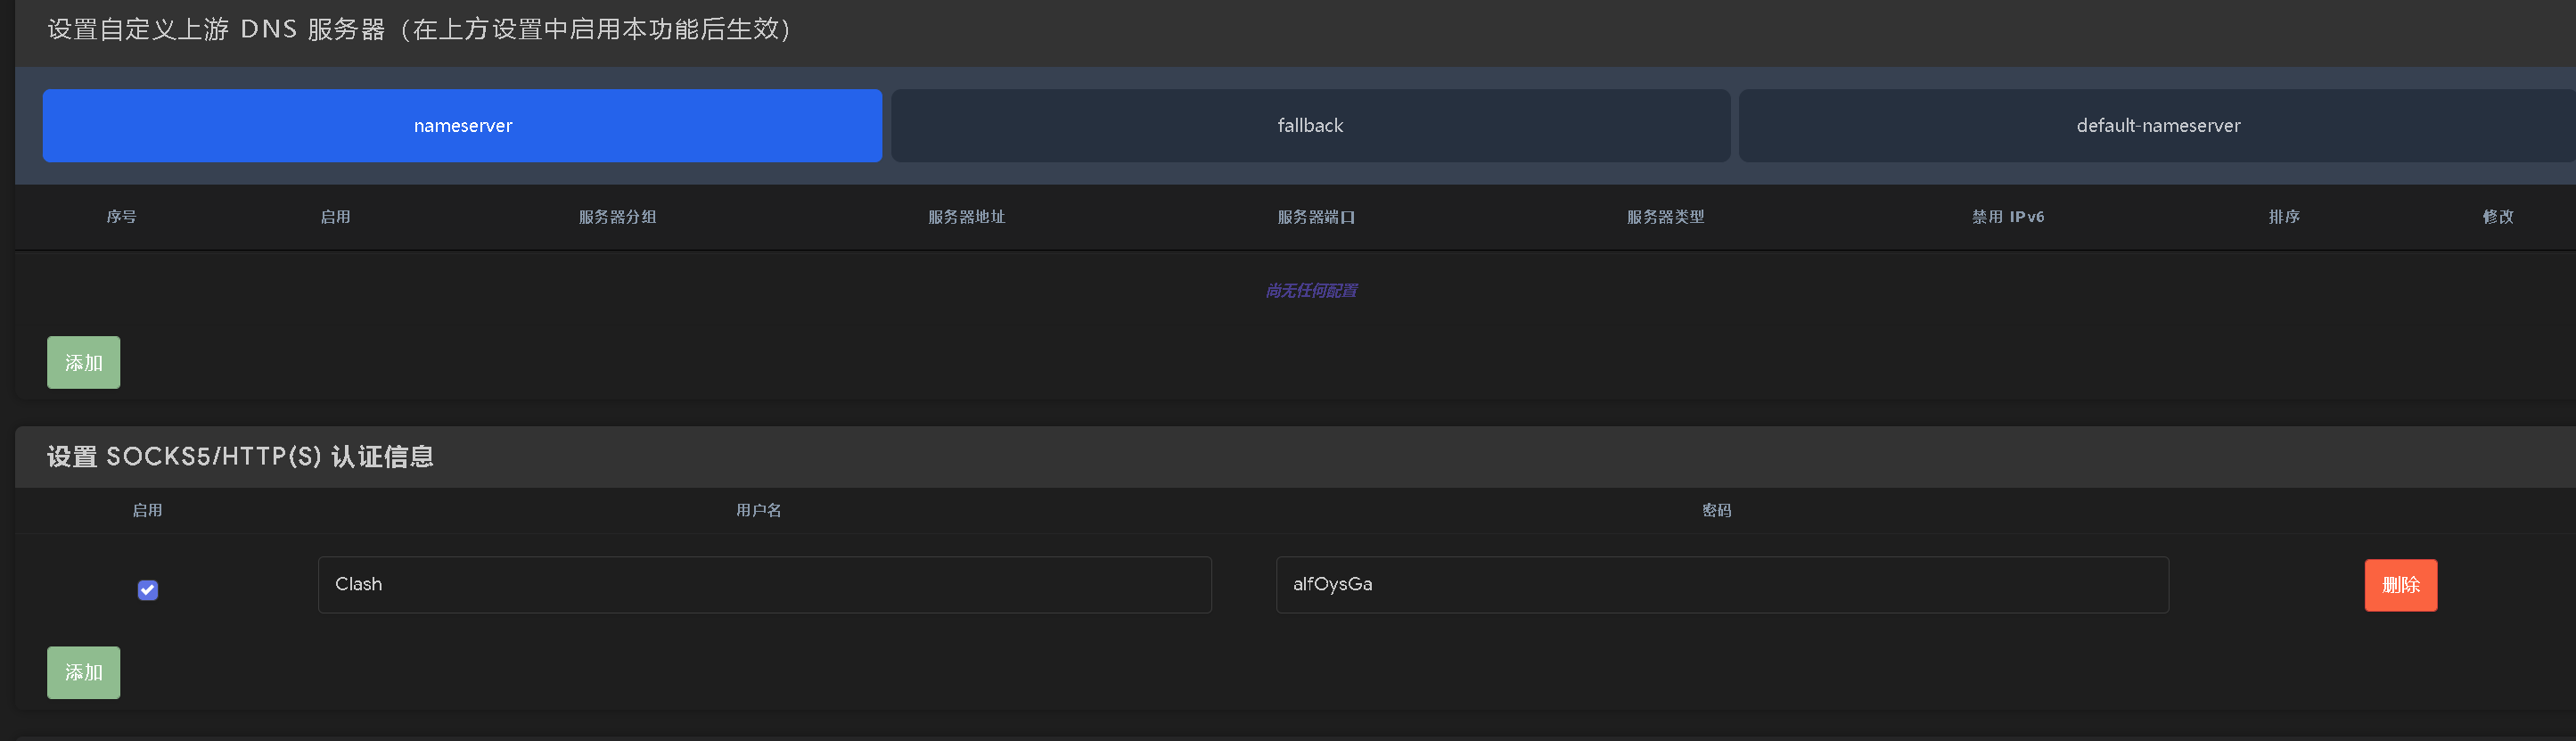
这只是一个思路,因为openclash和Adguardhome还有很多地方需要设置。
等我有空,我就详细写一下每一个步骤
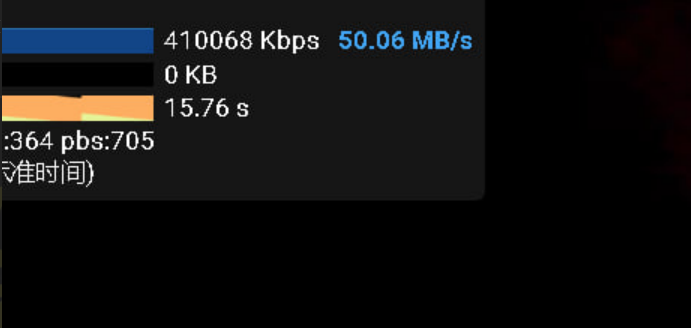
调试好的速度:
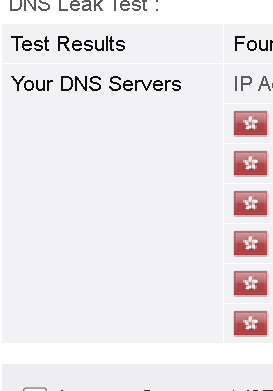
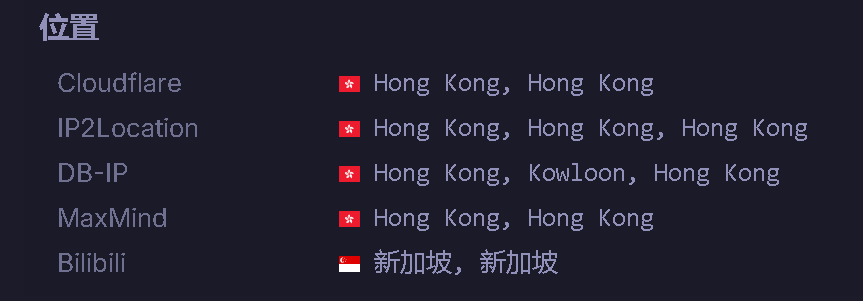
DNS泄露检测(3个网站交叉验证)
 主楼
- isyv2026-09-06
我都是国内走adg的dns 海外就用1.1.1.1
- cwdd2026-09-06
这是op和ad融合使用,翻墙过滤一起用
- wcyws2026-09-06
不走这一套, AD做DNS不是特别方便, 用smartDNS
如果纯粹为了广告过滤, 设置两个上游 ,一个CLASH fakeip, 负责国外(不解析, 纯域名ASIS), 一个本地quic负责国内, 多几个也行, 用文件不要UI, 文件里面写好分流规则就行. CLASH直接简单分流就行
好处就是爆炸了也不影响内网
- cwdd2026-09-06
适合小白,不然又要去搞smartdns,搞来搞去头都晕了,并且这样用也非常好用,配置了就可以不用管了。
- DIgoodqi2026-09-06
- cwdd2026-09-06
主要是知道原理。把逻辑原理搞懂很重要
- wcyws2026-09-06
自己不清楚的情况下用AI只会把问题复杂化
- cwdd2026-09-06
对的,自己一定要懂。 有很多冲突的地方就会明白要规避
- chiskat-nodeseek2026-09-06
我发现软路由论坛,对 ADGuard Home 的评价并不高,很多人尝试后就不再使用它了,也不推荐它,所以我索性也直接弃用了,相关的需求功能用 OpenClash 订阅规则来实现。
比如比较有名的,秋风订阅规则: https://awavenue.top/
- cwdd2026-09-06
因为adguardhome过滤广告功能不如浏览器插件,但是多多少少还是有用的
- wssgcjsg2026-09-06
我是客户端 → AdGuardHome → OpenClash DNS → MosDNS → 上游 DNS
- cwdd2026-09-06
你这一套会不会出现DNS泄露?
- wssgcjsg2026-09-06
当然不会而且更完善
- wssgcjsg2026-09-06
https://ip.net.coffee/dns/ 去这个看看dns泄露检测
- cwdd2026-09-06
我肯定看过了,3个网站交叉验证,没有泄露
- wssgcjsg2026-09-06
哦哦,我觉得这个准一点
- allenz2026-09-06
高级
- cwdd2026-09-06
^-^
- felt-tip00272026-09-06
- imswing2026-09-06
又玩上DNS了 ^-^
- cwdd2026-09-06
这玩意能把小白头搞大。动不动就没网了
- 杜蕾斯全套映射版2026-09-06
你如果单纯为了dns防泄漏 一个passwall2就解决了 哪有那么复杂
- dreamslave2026-09-07
直接mosdns+mihomo+tproxy简单轻量,就是纯命令行对新手不太友好,adg太重了
- 鸡同鸭讲2026-09-07
如无必要,不要用任何dns插件(dnsmasq除外)。软路由绝大部分问题就是这些黛比dns插件+小白用户引起的。这些dns插件包括Adguardhome,smartdns等等。

