- qiailmy2026-09-07
用hk udp中转隔几个小时就风端口wireguard
然后改wireguard+swgp-go+mimic一样gg
主要是域名没有备案用不了国内ip
大佬们有没有什么高招啊
主楼  milkc2026-09-07
frp啊
- qiailmy2026-09-07
有推荐的吗大佬
- milkc2026-09-07
就是frp啊 你不是有台hk 直接部署frp穿透就行了
- luanyang52092026-09-07
你内网穿透些啥服务啊,轻量的话frp够了吧
- qiailmy2026-09-07
halo openlist
- luanyang52092026-09-07
只要别大流量不会出问题,现在运营商对这种穿透协议识别到都是1mbps限速
- WBYiok2026-09-07
ipv6 直接就是公网
- qiailmy2026-09-07
没有v6
- luanyang52092026-09-07
- junsion2026-09-07
zerotier或者easytier
- yrian-nodeseek2026-09-07
tailscale官方节点 ^-^
- 疯狂的猿猴2026-09-07
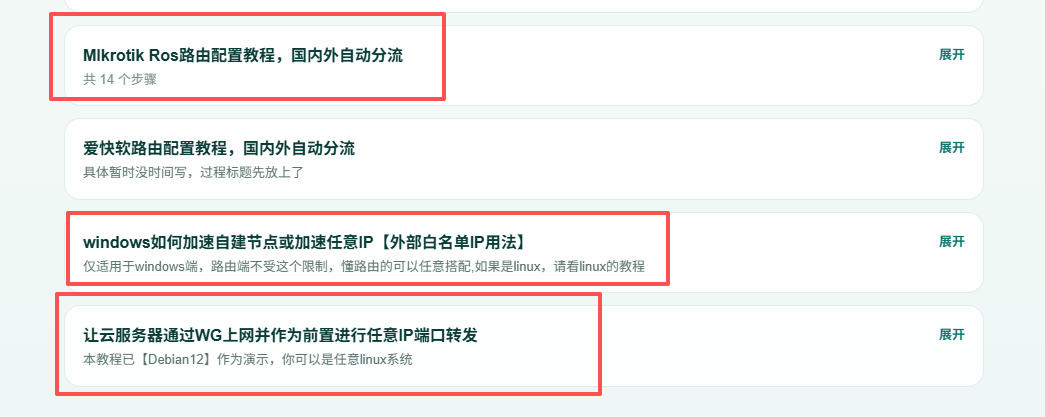
wireguard 跨境 不能用的,要换专线,或者 你可以买现成的 基于wireguard协议的 专线,www.wgiplc.com 正好符合你需求,并且教程里面 有叫你怎么自动换WG端口,来达到部分地区自动封UDP的时候,无需人工干预,自动恢复WG,特别是你家宽是ROS的情况,压根就不会断,完全自动恢复,还可以分流,国内走国内,国外走国外。这个平台是我自己弄的,刚看到你信息,你可以试试看!因为我自己也在用
另外 我觉得这几个教程 你可能非常需要:
- 马撕克2026-09-07
牛逼,可以,哈哈哈 66666
- qiailmy2026-09-07
谢谢大佬非常需要
- anarkh352026-09-07
easytier 试试
- mzm2026-09-07
wireguard正常用啊,有问题就AI,都能轻松解决
- MJJYYDS2026-09-07
- qiailmy2026-09-07
) frp不封端口吧
- MJJYYDS2026-09-07
- 1x2026-09-07
Cloudflare Tunnel 和 Tailscale 我同时用
- 四季予你2026-09-08
Cloudflare Tunnel 和easytier我用的是这个,另外你可以看看你有没有公网IPv6,电信不给公网ipv4,但是会给公网ipv6
- qiailmy2026-09-08
电信到cf太差了网络
- Laktop2026-09-08
tailscale,openvpn
- madolche2026-09-08
frp稳定方便 找一台hk直连鸡部署 用https方式穿透反代端口 可以访问所有服务
- qiailmy2026-09-08
对的大佬现在就是用这种方法