- 微凉2026-09-28
先上省流版:
QQ群友上个月搭了个 AI 网关,用来查/过滤恶意代码和 Prompt,鉴权图省事直接123456。结果被脚本扫到,被人白嫖用了一段时间。但是群友把全部会话信息都存着,靠这个一路反查,把key使用者的公司名、Gitee账号、姓名、QQ号全都获取到了。加上对方QQ,据对方所说,key是从L站帖子里看到的,目前正在协商赔偿。
具体经过:
事情的起因是一个qq群友在群里说盗他key那人的公司找到了,顿时引起了我的好奇心,以下是聊天记录。
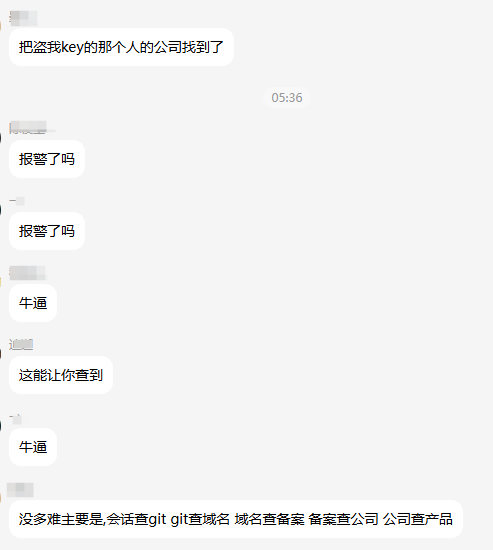
弱鉴权被暴破
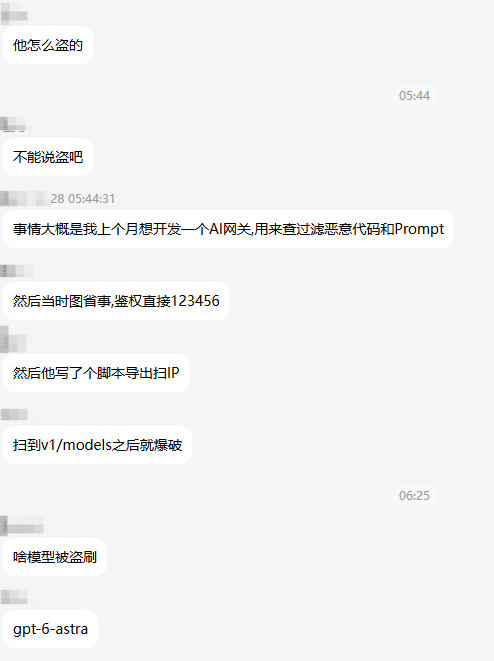
码住一下项目
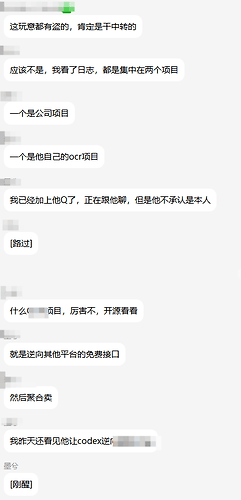
得到了不该得到的信息,群友也是有点慌张的 ^-^
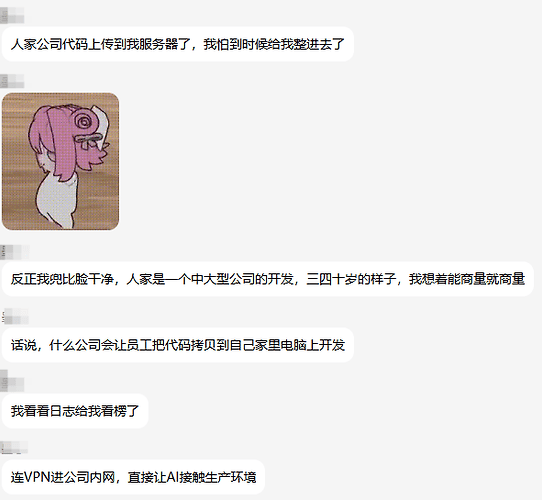
竟然是佬友,key是帖子中发现的,目前也是协商中
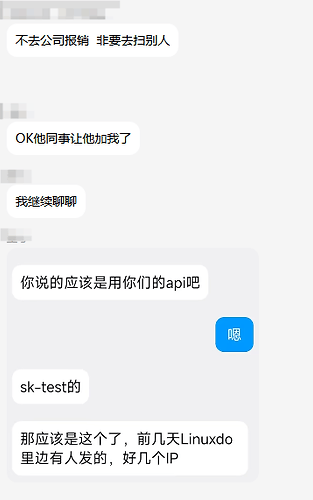
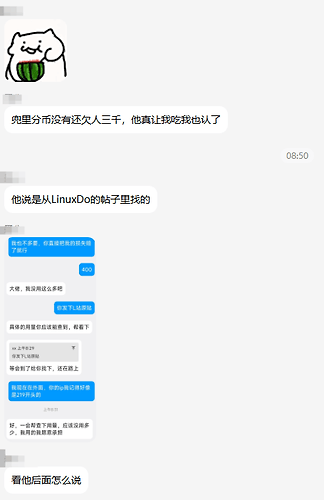
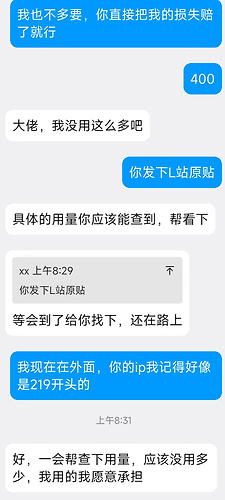
获取群友同意,发到L站,群友也吸取了教训
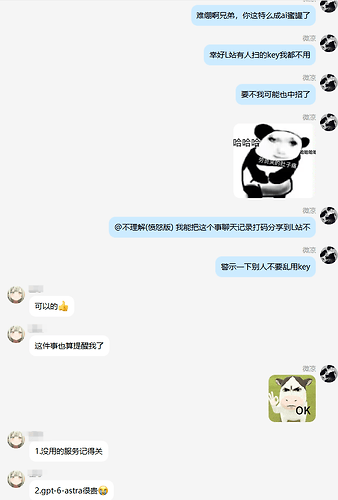
看完群友key被盗刷的经历,同情是有的,但让我感觉细思极恐的是另一件事。
你自以为是白嫖来的那些key,有多少其实是请君入瓮?你信任的那些中转站,又悄悄攥着你多少信息?
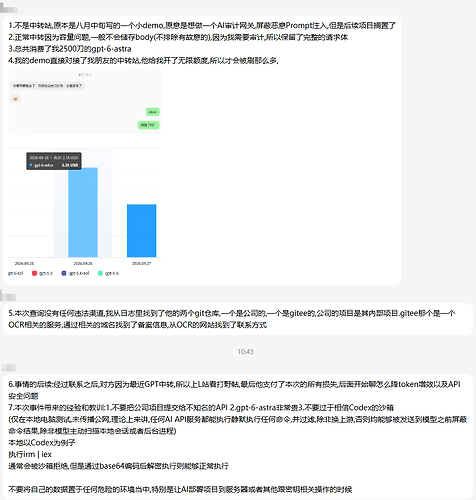
群友后续补充,澄清和给大家的一些安全建议
 主楼
- lovesusu2026-09-28
- suyong2026-09-28
用中转站都是默信息会被卖了,稍微重要点的项目还是直接官方吧
- mild_cloud2026-09-28
- proc2026-09-28
第一次这么直观地看到中转站能干什么 ^-^
- 莉莉娅2026-09-28
公司内部的开发代码居然能用ai吗,别说打野的这种key了,就算是官方订阅也会有泄露出去的风险吧
- XingYSH2026-09-28
系统提示词,AI读取的文件内容,本地看不到的中转都能看到;所以不是官方的key,我都不敢蹬的 ^-^
- Forza_Milan2026-09-28
所以之前neo说不要搞这种来路不明的apikey,要不容易把对面刷破产,要不有人关键数据被人看见存下来
- amidst2026-09-28
这个瓜很有意义 揭示了中转站作恶能到什么地步
- 赛博人2026-09-28
- collector2026-09-28
瑟瑟发抖啊,我都是买的中转站,希望他们良心一点吧
- 梦鱼2026-09-28
- fankee2026-09-28
看完这篇文章都不太敢用来路不明的key或者小的中转了,也有公益站会接打野key的,我的ssh密钥、账号密码啥的不会泄露吧 ^-^
- ST2026-09-28
是不是所有的中转站,都能干同样的事情。
- FFFFFFFFFir2026-09-28
你如果直接发你密码或者让ai读那指定会知道,然后要是中转站心黑一点额外添加对应的prompt偷偷获取那也会知道
- zhx472026-09-28
- 看到我,叫我去学习2026-09-28
看来以后便宜一些的中转站不能直接乱上了 ^-^(ps:本来就付费上班了,到时候还因为这些导致xx数据泄漏就更惨了)
- moxi25342026-09-28
是图中本人,有问题请评论,看见了会回复的 ^-^
- moxi25342026-09-28
理论上来说是这样的,全凭中转站良心了

