- 致远舰队6天前
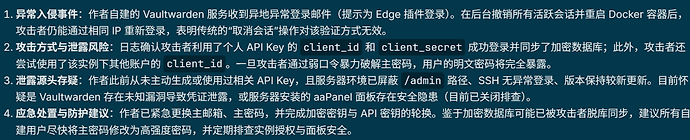
我自部署的vaultwarden,然后今天突然毫无征兆的通过我域名邮箱发送了一个登录edge插件提示,然后紧急登录网站取消所有会话(此时2FA都正常),然后docker开始排查,但是docker没关闭成功,vaultwarden重启后,显示同IP又重新登录并且又发送提示邮件了,证明之前取消会话没有效果。```
Your account was just logged into from a new device.
Date: Monday, October 19, 2026 at 04:19:59 PM CST
IP Address: 43.152.143.180
Device Name: Edge
Device Type: Edge Extension
``然后找GPT排查了一下,是通过 API Key泄露并登录的,而且由于域名托管了edgeone cdn,因此不确定上述IP是否正确,并且在第一次登录之后同步了数据库,也就是可能已经拿到加密数据库了,只需要主密码就能获得明文密码,目前感觉像是一颗雷还没引爆,我的主密码也比较简单。``
16:19:59 POST /identity/connect/token
16:20:01 User ... logged in successfully via API key.
IP: 43.152.143.180
16:20:01 POST /identity/connect/token => 200 OK
```另外貌似对方莫名也拿到其他账户注册的client_id的,因为在vaultwarden在重新启动后出现日志,邮箱的确是我另一个,我问GPT说是对方可能并不知道邮箱,是通过client_id认证,然后系统自动对应的邮箱,但是由于client_secret错误导致失败,目前已经更换主邮箱和密码以及轮换加密密钥和API密钥。```
Incorrect client_secret.
IP: 43.152.143.180.
Username: [email protected].
```目前还是很困惑,不知道是哪里泄露的,因为我docker部署,vaultwarden每天检查一次更新,12天之前刚更新到 1.37.4 ,还有 /admin 子路径都是设置屏蔽的,然后上述API我从来没有生成或者使用过,且连我自己都不知道有这种方式。然后服务器SSH也仅有我自己的登录记录,或者就是部署的 aapanel 出现问题?目前暂时关闭了。只能归结于vaultwarden貌似有漏洞,能通过泄露的client_id 和 client_secret登录新设备,并进而获取加密数据库,如果有主密码就能直接解密明文暴露了。并且这种方式取消会话没用。所以建议先修改一个特别复杂的密码。
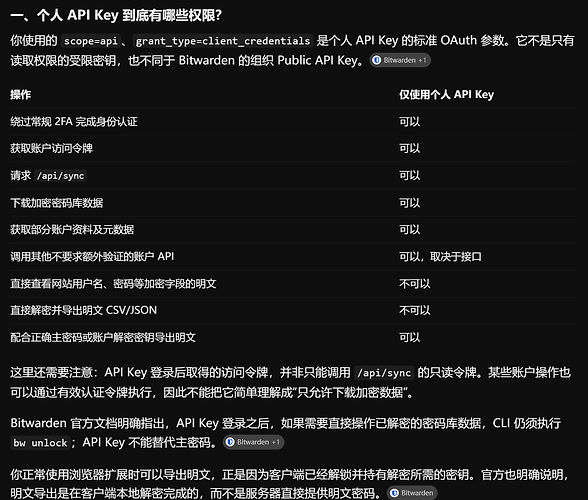
另外看之前貌似也有类似的问题: bitwarden 最近总是收到‘logged into from a new device’提示 - 开发调优 - LINUX DO
主楼 - Enze6天前
只需要主密码就能获得明文密码
我的主密码也比较简单。
主密码才是 bitwarden 的终极安全防线,以后不要这样了。个人认为继续排查的意义不大,如果价值很高,现在就把一些重要的密码改掉吧,然后设定一个强度足够的主密码。
- bluesky6006天前
建议是私有服务的话用wireguard组虚拟局域网吧,公网环境挺差的,7*24扫描攻击,现在有ai还经常有超高危漏洞
- 你的绿坝5天前
吓死,没有 E2EE 就完蛋了吧